

KI-Verordnung · ISO/IEC 42001
KI-Verordnung umsetzen: Pflichten nach Rolle und ISO/IEC 42001
Die Transparenzpflichten der KI-Verordnung gelten seit dem 2. August 2026, die Pflichten für Hochrisiko-Systeme nach Anhang III ab dem 2. Dezember 2027. Wir klären, in welcher Rolle Sie jedes KI-System einsetzen, was daraus folgt, und bauen darum ein Managementsystem mit Verantwortlichen und Nachweisen.
// Kurz gesagt
Ihre Pflichten aus der KI-Verordnung hängen von Ihrer Rolle ab
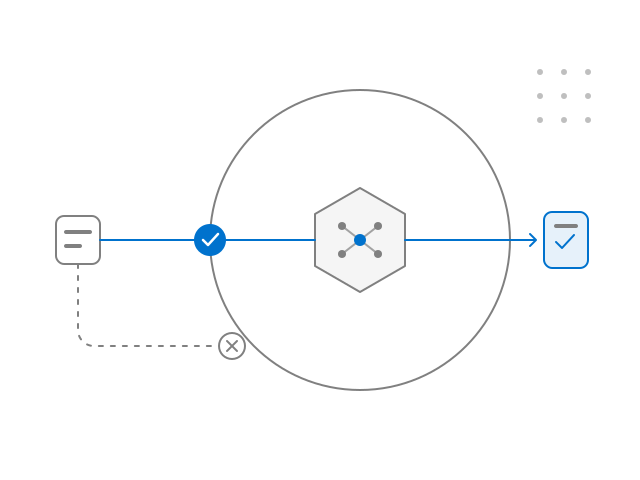
Die KI-Verordnung (EU) 2024/1689 verteilt die Pflichten nach Rollen: Ein Anbieter eines KI-Systems hat andere Pflichten als ein Betreiber. Einiges gilt schon: die Verbote seit dem 2. Februar 2025, die Transparenz nach Art. 50 seit dem 2. August 2026. ISO/IEC 42001:2023 ist die Norm für KI-Managementsysteme. Mit ihr bringen Sie diese Pflichten in einen Prozess mit Verantwortlichen und Nachweisen.
// Was wir tun
Vom Register der KI-Systeme zum Managementsystem
Am Anfang stehen Rolle und Risikoklasse jedes Systems. Erst dann ist klar, welche der folgenden Pflichten Sie treffen.
01Rolle
Register der KI-Systeme mit Ihrer Rolle
Ein Anbieter entwickelt ein KI-System oder lässt es entwickeln und bringt es unter eigenem Namen in Verkehr oder nimmt es in Betrieb. Ein Betreiber verwendet ein KI-System in eigener Verantwortung. Ein Unternehmen ist oft beides.
- Systeme und Modelle, auch innerhalb von SaaS-Werkzeugen
- Ihre Rolle je System und eine verantwortliche Fachabteilung
- Risikoklasse mit schriftlicher Begründung
02Art. 50
Transparenz, die bereits gilt
Anbieter informieren Menschen, dass sie mit einem KI-System interagieren, und kennzeichnen synthetische Inhalte maschinenlesbar. Betreiber legen Deepfakes offen, ebenso KI-Texte, die die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse informieren. Wer Emotionserkennung oder biometrische Kategorisierung einsetzt, informiert die betroffenen Personen.
- Hinweise bei Chatbots und Sprachassistenten
- Kennzeichnung erzeugter Bilder, Audios, Videos und Texte
- Regeln für die Veröffentlichung von KI-gestützten Inhalten
03Verbote
Prüfung der verbotenen Praktiken
Die Verbote nach Art. 5 gelten seit dem 2. Februar 2025. Ab dem 2. Dezember 2026 kommen zwei hinzu: intime Deepfakes ohne Einwilligung und Darstellungen sexuellen Missbrauchs von Kindern.
- Anwendungsfälle gegen die Liste der Verbote geprüft
- Schutzmaßnahmen in generativen Systemen
- Datierte Entscheidung mit Begründung
04Hochrisiko
Hochrisiko-Systeme und Pflichten der Betreiber
Für Systeme nach Anhang III, etwa KI im Recruiting oder bei der Kreditwürdigkeitsprüfung, gelten die Pflichten ab dem 2. Dezember 2027. Betreiber verwenden sie gemäß der Gebrauchsanweisung und übertragen die menschliche Aufsicht Personen mit der nötigen Kompetenz und Befugnis (Art. 26).
- Einstufung jedes Systems mit Begründung
- Menschliche Aufsicht mit namentlich Verantwortlichen
- Gebrauchsanweisung des Anbieters in eigene Abläufe übersetzt
05Art. 4
KI-Kompetenz
Nach der Änderung durch die Verordnung (EU) 2026/1744 ergreifen Anbieter und Betreiber Maßnahmen, die die Entwicklung der KI-Kompetenz ihres Personals und weiterer Personen fördern, die in ihrem Auftrag mit KI-Systemen arbeiten.
- Plan passend zu Rollen und eingesetzten Systemen
- Nachweis, wer welches Modul wann absolviert hat
- Aktualisierung bei jedem neuen Werkzeug
06ISO/IEC 42001
KI-Managementsystem bis zur Zertifizierungsreife
Anwendungsbereich, Leitlinie, Risikobeurteilung der KI-Systeme, Rollen, internes Audit und Managementbewertung. Wenn Sie bereits ein ISMS nach ISO/IEC 27001 betreiben, verbinden wir beide, statt ein zweites daneben aufzubauen.
- Anwendungsbereich des KI-Managementsystems
- Lückenanalyse gegen ISO/IEC 42001
- Nachweise aus Systemen, nicht nur Verfahren
// Fristen
Fristen der KI-Verordnung, die noch kommen
Art. 5 und 50
Zwei neue Verbote, Ende der Übergangsfrist für die Kennzeichnung
Die Übergangsfrist nach Art. 50 Abs. 2 gilt für generative Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden.
Anhang III
Hochrisiko-Systeme nach Anhang III
Zum Beispiel KI im Recruiting und bei der Kreditwürdigkeitsprüfung.
Anhang I
KI in Produkten mit sektoralen Vorschriften
Hochrisiko-Systeme nach Anhang I, zum Beispiel in Maschinen und Medizinprodukten.
Verordnung (EU) 2026/1744 (öffnet in einem neuen Tab)
Stand: . Quellen: Verordnung (EU) 2024/1689 (KI-Verordnung), Verordnung (EU) 2026/1744.
Erster Schritt: Register der KI-Systeme und Lückenanalyse nach ISO/IEC 42001 in 6 Wochen
Register der KI-Systeme mit Rolle und Risikoklasse
Eigene, gekaufte und in SaaS-Werkzeuge eingebaute Systeme, jeweils mit Ihrer Rolle, einer verantwortlichen Person und der Begründung der Risikoklasse.
Prüfung von Art. 50 und der verbotenen Praktiken
Wo Sie informieren, kennzeichnen oder offenlegen müssen und welche Anwendungsfälle eine Entscheidung der Geschäftsleitung brauchen.
Anwendungsbereich des KI-Managementsystems und Lückenanalyse
Was bereits funktioniert, im Vergleich mit ISO/IEC 42001, mit Prioritäten und einem 90-Tage-Plan.
Am Ende stehen ein Register der KI-Systeme mit Verantwortlichen und ein Plan bis zur Zertifizierungsreife
Festen Umfang und Termin vereinbaren wir vor dem Start schriftlich. Ersten Schritt anfragen
// Umfang
Was wir tun und was nicht
Wir übernehmen
- Ein Register der KI-Systeme mit Rolle und Risikoklasse
- Die Prüfung der Pflichten nach Art. 50 und der verbotenen Praktiken
- Die Einstufung nach Anhang III und Verfahren für Betreiber
- Ein KI-Managementsystem nach ISO/IEC 42001 bis zur Zertifizierungsreife
- Einen Plan zur KI-Kompetenz mit Nachweis, wer was absolviert hat
Wir übernehmen nicht
- Die Zertifizierung nach ISO/IEC 42001: Sie erteilt eine akkreditierte Zertifizierungsstelle
- Ein „Konformitätszertifikat zur KI-Verordnung“, denn ein solches Dokument gibt es nicht
- Das Versprechen, dass ein Zertifikat nach ISO/IEC 42001 Konformität mit der KI-Verordnung bedeutet
- Rechtsberatung: Dafür bleibt Ihre Kanzlei zuständig
ISO/IEC 42001 ist keine harmonisierte Norm zur KI-Verordnung und begründet keine Konformitätsvermutung. Sie bündelt aber Rollen, Risiken und Nachweise, nach denen eine Aufsicht fragen wird. Regeln für den Einsatz von KI im Arbeitsalltag setzen wir im Rahmen von KI-Governance und KI-Sicherheit um.
// Weiterlesen
Verwandte Themen und Leistungen
Mehr zu KI im Unternehmen in unserem Blog:
// FAQ
Fragen zur KI-Verordnung und ISO/IEC 42001
Sind wir Anbieter oder Betreiber?
Anbieter ist, wer ein KI-System entwickelt oder entwickeln lässt und es unter eigenem Namen oder eigener Marke in Verkehr bringt oder in Betrieb nimmt. Betreiber ist, wer ein KI-System in eigener Verantwortung verwendet. Ein Unternehmen, das einen gekauften KI-Assistenten einführt, ist meist Betreiber. Wer ein Produkt mit KI-Modell unter eigener Marke verkauft, ist Anbieter. Die Rolle klären wir für jedes System einzeln.
Bedeutet ein Zertifikat nach ISO/IEC 42001 Konformität mit der KI-Verordnung?
Nein. ISO/IEC 42001 ist keine harmonisierte Norm zur KI-Verordnung und begründet keine Konformitätsvermutung. Ein Zertifikat zeigt, dass ein KI-Managementsystem läuft: Rollen, Risikobeurteilung, Aufsicht und Verbesserung. Das ist ein guter Rahmen für die Pflichten aus der KI-Verordnung und eine Quelle für Nachweise. Die Pflichten selbst prüfen wir trotzdem einzeln.
Müssen wir alle Beschäftigten zu KI schulen?
Art. 4 verlangt nach der Änderung durch die Verordnung (EU) 2026/1744 Maßnahmen, die die Entwicklung der KI-Kompetenz der Personen fördern, die in Ihrem Auftrag mit KI-Systemen arbeiten. Ein bestimmtes Niveau für jede einzelne Person müssen Sie nicht garantieren. In der Praxis bewähren sich ein Plan passend zu den Rollen und ein Nachweis, wer was absolviert hat (Stand: 24. September 2026).
Wann ist ein KI-System ein Hochrisiko-System?
Wenn es in einen der Bereiche nach Anhang III fällt, etwa Recruiting oder Kreditwürdigkeitsprüfung, oder wenn es Teil eines Produkts ist, das unter die sektoralen Vorschriften nach Anhang I fällt. Die Pflichten für Systeme nach Anhang III gelten ab dem 2. Dezember 2027, für Anhang I ab dem 2. August 2028. Die Einstufung halten wir mit Begründung fest, denn danach fragt die Aufsicht.
Wir haben einen Standort in Polen. Gilt dort etwas anderes?
Dort gilt zusätzlich das polnische Gesetz über KI-Systeme (Dz.U. 2026 poz. 1003). Ab dem 28. Oktober 2026 kann die polnische Aufsichtsbehörde KRiBSI kontrollieren, Beschwerden bearbeiten und Geldbußen verhängen. Für den polnischen Standort sollten ein Register der KI-Systeme und eine datierte Prüfung nach Art. 50 bis dahin vorliegen.
Wie lange dauert der erste Schritt?
6 Wochen, mit festem Umfang und Termin, die wir vor dem Start schriftlich vereinbaren. Den Preis nennen wir nach dem ersten Gespräch, wenn klar ist, wie viele KI-Systeme das Register umfasst und ob Sie bereits ein ISMS nach ISO/IEC 27001 betreiben.
Beginnen wir mit dem Register Ihrer KI-Systeme
In 30 Minuten klären wir, in welcher Rolle Sie KI einsetzen und welche Pflichten Sie heute schon treffen.
30-Minuten-Gespräch vereinbarenLieber zuerst etwas Schriftliches?
Nennen Sie uns die KI-Systeme, die Sie nutzen. Wir schicken Ihnen Umfang und Termin des ersten Schritts. Wir antworten innerhalb eines Arbeitstages.
Ersten Schritt anfragen