

OT · ICS · IEC 62443
IEC 62443: OT-Sicherheit für Werke und Energieanlagen
Steuerungsnetze wachsen über Jahre: SPS aus dem Büronetz erreichbar, Fernwartungszugänge von Integratoren, Engineering-Stationen ohne Updates. Wir ordnen sie nach IEC 62443, von Zonen und Conduits bis zu den Sicherheitsklauseln in Lieferantenverträgen. An laufenden Anlagen arbeiten wir ausschließlich passiv, die Produktion läuft weiter.
// Kurz gesagt
Was ist IEC 62443?
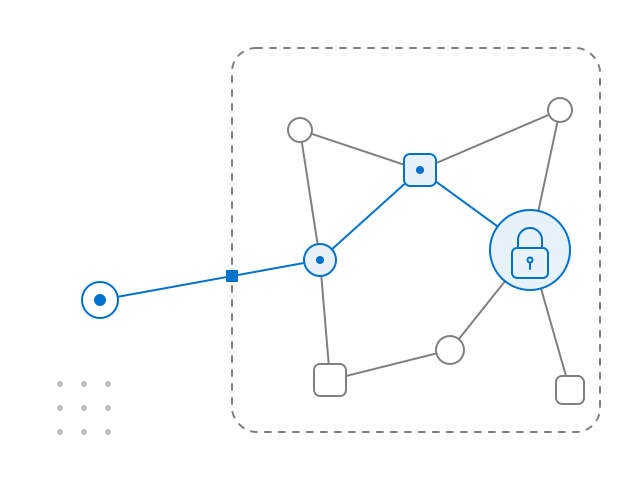
IEC 62443 ist die Normenreihe zur Sicherheit industrieller Automatisierungs- und Steuerungssysteme (IACS). Sie teilt eine Anlage in Zonen und Conduits, gibt jeder Zone ein Ziel-Security-Level und stellt Anforderungen an Betreiber, Integratoren und Komponentenhersteller. Wir arbeiten für Industrie- und Energieunternehmen, die diese Schutzmaßnahmen gegenüber Auditoren, Kunden oder Aufsicht nachweisen müssen.
Wir beginnen mit einer Linie oder einem Standort, nicht mit dem ganzen Konzern. Wir bewerten und bereiten auf die Zertifizierung vor, Zertifikate stellen aber akkreditierte Zertifizierungsstellen aus, nicht wir.
// Was wir tun
Vom Zonenmodell bis zum Lieferantenvertrag
Die Reihe IEC 62443 hat viele Teile, von Begriffen bis zu Anforderungen an Komponenten. Wir nutzen die Teile, die die Fragen des Betreibers beantworten: Wo liegt das Risiko, was fehlt, und was verlangen wir von Lieferanten?
01IEC 62443-3-2
Zonen, Conduits und Ziel-Security-Level
Wir fassen Komponenten mit ähnlichem Risiko zu Zonen zusammen und erfassen die Conduits dazwischen. Für jede Zone und jeden Conduit bewerten wir das Risiko und legen ein Ziel-Security-Level (SL-T) fest.
02IEC 62443-3-3
Lücken gegenüber den Systemanforderungen
Wir vergleichen den Ist-Zustand jeder Zone mit den Systemanforderungen zu den sieben grundlegenden Anforderungen der Norm. Ergebnis ist eine Lückenliste je Zone statt einer Pauschalnote für das Werk.
03IEC 62443-2-1
Sicherheitsprogramm des Betreibers
Rollen, Änderungsmanagement, Sicherungen der SPS-Konfigurationen, Fernzugriff und Vorfallbehandlung in der OT, verbunden mit dem ISMS, das Sie für die IT bereits betreiben.
04IEC 62443-2-4, 4-1 und 4-2
Anforderungen an Integratoren und Hersteller
Wir übersetzen die Normen in Klauseln für Ausschreibungen und Verträge: wie ein Integrator Fernzugriff und Patches handhabt (2-4), wie ein Hersteller einen sicheren Entwicklungsprozess betreibt (4-1) und welche technischen Anforderungen Komponenten erfüllen (4-2).
05Passive Bewertung
Bewertung ohne Risiko für die Produktion
Prüfung von Architektur und Konfiguration, Mitschnitt des Datenverkehrs über einen Spiegelport (SPAN), Dokumentenprüfung und Begehung. Kein aktives Scannen laufender Steuerungen.
06Maschinen und Produkte
Maschinenverordnung und CRA
Ab dem 20. Januar 2027 verlangt die Maschinenverordnung Schutz gegen Korrumpierung (Anhang III Nr. 1.1.9) und Steuerungen, die böswilligen Versuchen Dritter standhalten (Nr. 1.2.1). Für Produkte mit Software kommt der Cyber Resilience Act hinzu.
// Fristen
Zwei Termine für Hersteller und Betreiber
Für besonders wichtige und wichtige Einrichtungen gelten die Risikomanagementmaßnahmen nach § 30 BSIG bereits seit dem 6. Dezember 2025, einschließlich der Sicherheit der Lieferkette (§ 30 Abs. 2 Nr. 4). Betreiber kritischer Anlagen weisen die Umsetzung nach § 39 BSIG alle drei Jahre nach.
Maschinen
Maschinenverordnung (EU) 2023/1230
Schutz gegen Korrumpierung sowie sichere und zuverlässige Steuerungen, auch gegenüber böswilligen Versuchen Dritter.
Verordnung 2023/1230 (öffnet in einem neuen Tab)CRA
Cyber Resilience Act gilt vollständig
Anforderungen an Produkte mit digitalen Elementen, auch an Steuerungen und Industriesoftware.
Cyber Resilience Act
Stand: . Quellen: Verordnung (EU) 2023/1230 mit Berichtigung des Geltungsbeginns, § 30 BSIG, § 39 BSIG, Verordnung (EU) 2024/2847. Für Werke in Polen gelten die Pflichten aus dem polnischen KSC-Gesetz ab dem 3. April 2027.
Erster Schritt: eine Linie oder ein Standort in 6 Wochen
Bestandsaufnahme und Architektur
SPS, Bediengeräte, Engineering-Stationen, SCADA-Server, Übergänge zur IT und Fernwartungszugänge, erfasst aus Dokumenten, Konfigurationen und der Begehung.
Zonen- und Conduit-Modell
Zonen, Conduits und ein Ziel-Security-Level je Zone, abgestimmt mit Instandhaltung, Automatisierung und IT.
Passiver Mitschnitt
Einige Tage Datenverkehr vom Spiegelport vergleichen wir mit dem Modell. Sie sehen, welche Geräte tatsächlich miteinander kommunizieren und über welche Conduits.
Lücken und Lieferantenanforderungen
Lückenliste je Zone mit Prioritäten und Verantwortlichen sowie Klauseln für Ausschreibungen und Integratorverträge.
Das Ergebnis: ein Zonen- und Conduit-Modell mit Ziel-Security-Levels und einer Lückenliste für eine Linie oder einen Standort
Umfang und Termin stehen vor dem Start schriftlich fest. Ersten Schritt anfragen
// Umfang
Was wir tun und was nicht
In einer Anlage, die produziert oder Energie liefert, hat der Prozess Vorrang. Deshalb klären wir die Grenzen, bevor wir das Werk betreten.
Wir machen
- Zonen- und Conduit-Modelle mit Ziel-Security-Levels
- Lückenanalysen gegenüber IEC 62443-3-3 und 2-1
- Passive Bewertungen: Architektur, Konfiguration, Mitschnitt vom Spiegelport
- Sicherheitsanforderungen an Integratoren und Hersteller für Ausschreibungen und Verträge
- Einbindung der OT in Ihr ISMS und in die Pflichten nach § 30 BSIG
Wir machen nicht
- Aktive Scans oder Penetrationstests in laufenden OT-Netzen
- Zertifizierung nach IEC 62443, etwa des Entwicklungsprozesses nach 4-1 oder einer Komponente nach 4-2: Zertifikate stellen akkreditierte Zertifizierungsstellen aus
- Änderungen an SPS-Konfigurationen ohne Ihre Instandhaltung
- Verkauf von Industrie-Firewalls oder Sensoren
Aktive Tests führen wir nur an einer Testkopie oder einem Laboraufbau durch, nach unterschriebenen Testregeln (Rules of Engagement). IT-Systeme mit Verbindung zur OT prüfen wir im Rahmen unserer Penetrationstests.
// Weiterlesen
Verwandte Themen und Leistungen
Mehr zu Segmentierung, Zugriff und Risiko in unserem Blog:
// FAQ
Fragen zu IEC 62443 und OT
Können Sie unser OT-Netz scannen?
Nicht im laufenden Betrieb. Schon ein einfacher Portscan kann ältere SPS und Bediengeräte überlasten. Wir arbeiten passiv, mit Konfigurationen, Dokumenten und dem Mitschnitt vom Spiegelport. Ist ein aktiver Test nötig, führen wir ihn an einer Testkopie oder einem Laboraufbau durch, nach unterschriebenen Testregeln.
Was sind Zonen und Conduits?
Eine Zone ist eine Gruppe von Geräten und Systemen mit ähnlichem Risiko und ähnlichen Anforderungen, etwa die Steuerungen einer Linie. Ein Conduit ist ein Kommunikationsweg zwischen Zonen, zum Beispiel die Verbindung zum Prozessdatenarchiv oder der Fernwartungszugang des Integrators. Jede Zone und jeder Conduit erhält ein Ziel-Security-Level, an dem sich die Schutzmaßnahmen ausrichten (IEC 62443-3-2).
Ist IEC 62443 Pflicht?
Die Norm selbst ist kein Gesetz. § 30 BSIG verlangt aber Risikomanagementmaßnahmen nach dem Stand der Technik, die einschlägige europäische und internationale Normen berücksichtigen sollen, und die Maschinenverordnung verlangt ab dem 20. Januar 2027 Schutz gegen Korrumpierung und widerstandsfähige Steuerungen. IEC 62443 gibt Ihnen die gemeinsame Sprache, um diese Maßnahmen zu beschreiben und zu prüfen (Stand: 24. September 2026).
Stellen Sie Zertifikate nach IEC 62443 aus?
Nein. Zertifikate nach IEC 62443, etwa für den sicheren Entwicklungsprozess eines Produkts (4-1) oder für eine Komponente (4-2), stellen akkreditierte Zertifizierungsstellen aus, zum Beispiel im IECEE-System oder im Programm ISASecure. Wir übernehmen Bewertung und Vorbereitung: Zonenmodell, Lückenanalyse, Dokumente des Sicherheitsprogramms und Nachweise, dass die Maßnahmen wirken.
Wir bauen Maschinen. Womit beginnen wir vor dem 20. Januar 2027?
Mit einer Liste der Software und Daten, die für die Sicherheit der Maschine entscheidend sind, und damit, wie die Maschine Eingriffe darin aufzeichnet (Anhang III Nr. 1.1.9). Danach prüfen wir, wie die Steuerung böswilligen Versuchen standhält (Nr. 1.2.1). IEC 62443-4-1 und 4-2 helfen, Entwicklungsprozess und Komponentenanforderungen zu ordnen. Läuft Software auf der Maschine, prüfen Sie auch Ihre Pflichten aus dem CRA.
Wen brauchen Sie auf unserer Seite?
Eine Person aus Instandhaltung oder Automatisierung, die die Anlage kennt, jemanden aus der IT, der die Übergänge zum Büronetz verantwortet, und die Person, die Integratorverträge unterschreibt. Auf Ihrer Seite kosten Begehung und Zonen-Workshop die meiste Zeit.
Beginnen wir mit einer Linie oder einem Standort
Nennen Sie uns die Anlage, mit der Sie anfangen möchten. Wir antworten innerhalb eines Arbeitstages, mit Fragen zu Architektur und Lieferanten.
Ersten Schritt anfragenLieber zuerst sprechen?
30 Minuten zu Ihrem OT-Netz, ohne Verkaufspräsentation.
30-Minuten-Gespräch vereinbaren (öffnet in einem neuen Tab)