

// KI
KI-Governance und Sicherheit: freigegebene Wege statt Verboten
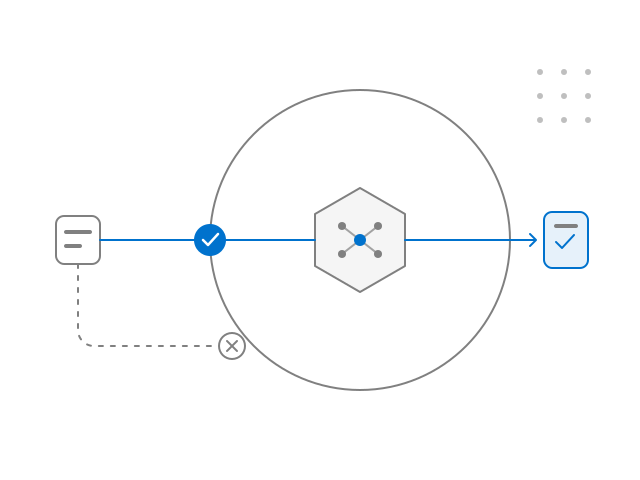
Ein Verbot ist keine Kontrolle. Mitarbeitende weichen auf private Konten aus, weil der freigegebene Weg langsamer ist als die Abkürzung. Wir setzen KI-Regeln so um, dass sie in Ihren Systemen greifen: im Zugriff, in Logs, in Datenfiltern und in Tests.
// Kurz gesagt
Was ist KI-Governance?
KI-Governance legt fest, wer KI mit welchem Werkzeug und auf welchen Daten nutzen darf, und setzt das in den Systemen durch: bei der Anmeldung per SSO, in Berechtigungen, Datenfiltern und Logs. KI-Sicherheit heißt, Chatbots, Agenten und KI-generierten Code zu testen. Für Unternehmen, die Copilot oder ChatGPT Enterprise einführen und die KI-Verordnung nachweisbar einhalten müssen.
Wir beginnen mit der Strategie: wo KI Ihrem Unternehmen echten Nutzen bringt, welche Risiken Sie akzeptieren und welchen Weg Sie zuerst freigeben, damit niemand mehr ein privates Konto braucht.
// Was wir tun
Vom Inventar bis zum Agententest
01Inventar
Inventar der KI-Werkzeuge und Anwendungsfälle
Wer nutzt was, mit welchen Daten und über welches Konto. Mit Risikoeinstufung und der Rolle des Anbieters.
02Richtlinie im System
Eine KI-Richtlinie, die das System durchsetzt
Anmeldung per SSO, Zugriff entlang bestehender Berechtigungen, Protokollierung der Eingaben und DLP-Regeln für Copilot und ChatGPT Enterprise.
03KI-Verordnung
Pflichten aus der KI-Verordnung
Transparenz nach Art. 50, Prüfung, ob ein System unter Anhang III fällt, und Förderung der KI-Kompetenz im Team.
KI-Verordnung und ISO/IEC 4200104LLM-Tests
Tests von Chatbots, RAG und Agenten
Nach den OWASP Top 10 for LLM Applications 2026 und den OWASP Top 10 for Agentic Applications 2026: Prompt Injection, Datenabfluss über RAG, zu weit gefasste Agentenrechte.
05KI-Code
Review von Code aus KI-Assistenten
Secrets im Code, vom Modell vorgeschlagene Abhängigkeiten, fehlende Validierung und Zugriffskontrolle. Mit Korrekturen, die Ihr Team versteht.
06Lokales Modell
Privates Modell in Ihrer Infrastruktur
Prüfung, ob ein ausgewählter Anwendungsfall auf einem Modell in Ihrer eigenen Infrastruktur laufen kann und was das kostet. Ein Beispiel: Die FutureCode Evidence Box betreibt ihre KI-Modelle in Ihrem Netz, ohne Internetzugang.
// Fristen der KI-Verordnung
Was schon gilt und was noch Zeit hat
Die Transparenzpflichten nach Art. 50 gelten seit dem 2. August 2026. Pflichten nach Rolle, verbotene Praktiken und ein KI-Managementsystem nach ISO/IEC 42001 beschreiben wir auf der Seite KI-Verordnung und ISO/IEC 42001.
Art. 50
Ende der Übergangsfrist für die Kennzeichnung
Gilt für generative Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden (Art. 50 Abs. 2).
Anhang III
Hochrisiko-Systeme nach Anhang III
Zum Beispiel KI im Recruiting und bei der Kreditwürdigkeitsprüfung.
Alle Fristen der KI-Verordnung
Stand: . Quelle: Verordnung (EU) 2026/1744.
Erster Schritt: ein freigegebener KI-Weg in 6 Wochen
Zuerst die KI-Strategie
Welche Anwendungsfälle echten Nutzen bringen, wie viel Risiko Sie tragen wollen und in welcher Reihenfolge wir Lösungen ausrollen.
Bestandsaufnahme der Werkzeuge und Anwendungsfälle
Was heute genutzt wird, offiziell und über private Konten, und mit welchen Daten.
Risikoeinstufung und Anbieterbewertung
Ihre Rolle nach der KI-Verordnung, die Vertragsbedingungen der Anbieter und wohin die Daten fließen.
Private Variante für einen Anwendungsfall
Prüfung, ob dieser Fall auf einem Modell in Ihrer Infrastruktur laufen kann.
Das Ergebnis: ein freigegebener Weg mit Zugriffskontrolle und Protokollierung in einer Abteilung
Umfang und Termin stehen vor dem Start schriftlich fest. Ersten Schritt anfragen
// Umfang
Was wir tun und was nicht
Das machen wir
- Eine KI-Strategie mit priorisierten Anwendungsfällen und festgelegter Risikobereitschaft
- KI-Inventar und Risikoeinstufung
- Eine KI-Richtlinie, umgesetzt in SSO, Berechtigungen, Logs und DLP
- Tests von Chatbots, RAG und Agenten sowie Review von KI-Code
- Bewertung eines privaten oder On-Premises-Modells
Das machen wir nicht
- Verbote, die niemand durchsetzt
- Eine KI-Richtlinie aus der Vorlage, ohne Änderung in den Systemen
- Ein Zertifikat über die Einhaltung der KI-Verordnung, denn so ein Dokument gibt es nicht
- Weiterverkauf von Lizenzen für Modelle und Werkzeuge
Die KI-Verordnung verlangt weder ausdrücklich eine KI-Richtlinie noch ein KI-Register. Beides ist aber der einfachste Nachweis, dass Sie die Nutzung von KI im Unternehmen im Griff haben.
// Weiterlesen
Verwandte Themen und Leistungen
// FAQ
Fragen zur KI-Governance
Verlangt die KI-Verordnung eine KI-Richtlinie?
Nicht ausdrücklich. Die KI-Verordnung schreibt weder eine KI-Richtlinie noch ein KI-Register vor. Sie verlangt aber unter anderem Transparenz nach Art. 50 und die Förderung der KI-Kompetenz der Beschäftigten (Art. 4). Richtlinie und Register sind der einfachste Nachweis, dass Sie diese Pflichten erfüllen (Stand: 24. September 2026). Die Pflichten nach Rolle beschreiben wir auf der Seite KI-Verordnung und ISO/IEC 42001.
Was ist mit Copilot?
Microsoft 365 Copilot sieht alles, worauf die angemeldete Person zugreifen darf. Sind die Berechtigungen in SharePoint und Teams zu weit gefasst, zeigt Copilot das schnell. Wir beginnen mit einer Prüfung von Berechtigungen und Vertraulichkeitsbezeichnungen und richten danach Protokollierung und DLP-Regeln ein.
Wie testen Sie einen Chatbot?
Manuell, nach den OWASP Top 10 for LLM Applications 2026. Wir versuchen, Anweisungen einzuschleusen, Daten aus dem RAG-Speicher abzuziehen, Beschränkungen zu umgehen und Aktionen auszulösen, für die der Agent keine Rechte haben sollte. Jeder Befund hat einen Beleg und eine Empfehlung, und Ihre Korrekturen prüfen wir im Nachtest. Quelle: OWASP.
Können wir ein Modell lokal betreiben?
Für viele Anwendungsfälle ja, etwa für Dokumentensuche, Zusammenfassungen und Klassifizierung. An einem Anwendungsfall prüfen wir Antwortqualität, Hardware- und Betriebskosten, bevor Sie über eine größere Einführung entscheiden. Die Daten verlassen dann Ihr Netzwerk nicht.
Wer sollte im Unternehmen dafür zuständig sein?
Eine Person mit Mandat der Geschäftsführung, meist aus IT, Sicherheit oder Compliance, dazu Verantwortliche für die Anwendungsfälle in den Fachbereichen. Wir helfen, diese Rollen und einen einfachen Freigabeprozess für neue Werkzeuge aufzusetzen.
Fangen wir mit einem freigegebenen Weg an
Nennen Sie uns eine Abteilung, in der KI schon genutzt wird, offiziell oder nicht. Wir antworten innerhalb eines Arbeitstages, mit Fragen zu Werkzeugen und Daten.
Ersten Schritt anfragenLieber zuerst sprechen?
30 Minuten über die KI-Nutzung in Ihrem Unternehmen, ohne Verkaufspräsentation.
30-Minuten-Gespräch vereinbaren (öffnet in einem neuen Tab)