

AI Act · ISO/IEC 42001
AI Act w firmie: obowiązki według roli i ISO/IEC 42001
Przepisy AI Act o przejrzystości stosuje się od 2 sierpnia 2026, a od 28 października 2026 polska komisja KRiBSI będzie mogła prowadzić kontrole, rozpatrywać skargi i nakładać kary. Ustalamy, w jakiej roli używacie każdego systemu AI, co z tego wynika, i układamy to w jeden system zarządzania z właścicielami i dowodami.
// W skrócie
Obowiązki z AI Act zależą od roli firmy
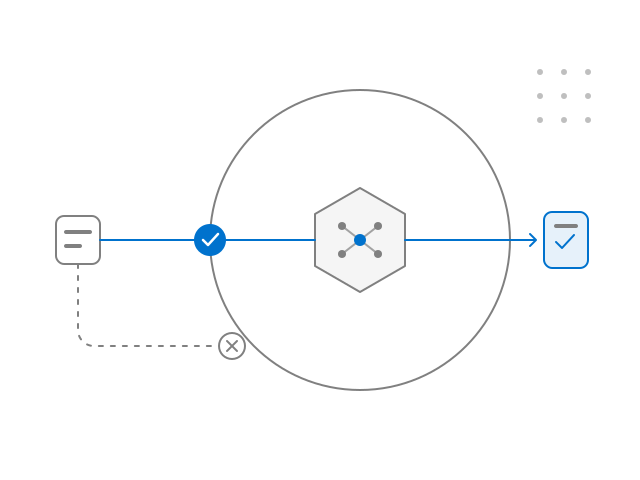
AI Act, czyli rozporządzenie (UE) 2024/1689, rozdziela obowiązki według roli: inne ma dostawca systemu AI, inne podmiot stosujący. Część już obowiązuje: zakazane praktyki od 2 lutego 2025, przejrzystość z art. 50 od 2 sierpnia 2026. ISO/IEC 42001:2023 to norma systemu zarządzania AI. Pomaga ułożyć te obowiązki w jeden proces z właścicielami i dowodami, ale nie daje domniemania zgodności z AI Act.
// Co robimy
Od rejestru systemów AI do systemu zarządzania
Najpierw ustalamy rolę i klasę ryzyka każdego systemu. Dopiero wtedy wiadomo, które z poniższych obowiązków Was dotyczą.
01Rola
Rejestr systemów AI z rolą firmy
Dostawca rozwija system AI i wprowadza go do obrotu albo oddaje do użytku pod własną nazwą. Podmiot stosujący używa systemu AI w swojej działalności. Ta sama firma bywa jednym i drugim.
- Lista systemów i modeli, także tych w narzędziach SaaS
- Rola przy każdym systemie i właściciel po stronie biznesu
- Klasa ryzyka z uzasadnieniem
02Art. 50
Przejrzystość, która już obowiązuje
Dostawca informuje, że człowiek rozmawia z systemem AI, i oznacza syntetyczne treści w formacie do odczytu maszynowego. Podmiot stosujący ujawnia deepfake i teksty AI publikowane w celu informowania o sprawach publicznych, a o rozpoznawaniu emocji informuje osoby, których to dotyczy.
- Komunikat przy czatbotach i asystentach głosowych
- Oznaczanie generowanych obrazów, dźwięku, wideo i tekstu
- Reguły publikacji treści tworzonych z AI
03Zakazy
Przegląd zakazanych praktyk
Zakazy z art. 5 obowiązują od 2 lutego 2025. Od 2 grudnia 2026 dochodzą dwa nowe: intymne deepfake bez zgody osoby i materiały przedstawiające wykorzystywanie seksualne dzieci.
- Porównanie zastosowań z listą zakazów
- Zabezpieczenia w systemach generatywnych
- Decyzja z datą i uzasadnieniem
04Wysokie ryzyko
Systemy wysokiego ryzyka i obowiązki podmiotu stosującego
Obowiązki dla systemów z załącznika III, na przykład AI w rekrutacji i przy ocenie zdolności kredytowej, stosuje się od 2 grudnia 2027. Podmiot stosujący używa ich zgodnie z instrukcją i powierza nadzór ludziom z kompetencjami i uprawnieniami (art. 26).
- Kwalifikacja systemu z uzasadnieniem
- Nadzór człowieka z imienną odpowiedzialnością
- Instrukcje dostawcy przełożone na procedury
05Art. 4
Kompetencje w zakresie AI
Po zmianie wprowadzonej rozporządzeniem (UE) 2026/1744 firma podejmuje działania, które wspierają rozwój kompetencji w zakresie AI u pracowników i innych osób obsługujących systemy AI w jej imieniu.
- Plan dopasowany do ról i używanych systemów
- Zapis, kto i kiedy przeszedł jaki moduł
- Aktualizacja przy nowym narzędziu
06ISO/IEC 42001
System zarządzania AI do gotowości certyfikacyjnej
Zakres, polityka, ocena ryzyka systemów AI, role, audyt wewnętrzny i przegląd kierownictwa. Jeśli macie SZBI według ISO/IEC 27001, łączymy oba systemy zamiast budować drugi obok.
- Zakres systemu zarządzania AI
- Analiza luk wobec ISO/IEC 42001
- Dowody z systemów, a nie tylko procedury
// Terminy
Terminy AI Act i polskiej ustawy o systemach AI
Polska
Kontrole, skargi i kary w Polsce
Od tej daty stosuje się przepisy ustawy o systemach sztucznej inteligencji o kontroli, postępowaniu przed KRiBSI i karach.
Dz.U. 2026 poz. 1003 (otwiera się w nowej karcie)Art. 5 i 50
Dwa nowe zakazy i koniec okresu przejściowego na oznaczanie
Okres przejściowy z art. 50 ust. 2 dotyczy systemów generatywnych wprowadzonych do obrotu przed 2 sierpnia 2026.
Załącznik III
Systemy wysokiego ryzyka z załącznika III
Na przykład AI w rekrutacji i przy ocenie zdolności kredytowej.
Załącznik I
AI w produktach objętych przepisami sektorowymi
Systemy wysokiego ryzyka z załącznika I, na przykład w maszynach i wyrobach medycznych.
Rozporządzenie (UE) 2026/1744 (otwiera się w nowej karcie)
Stan na . Źródła: rozporządzenie (UE) 2024/1689 (AI Act), rozporządzenie (UE) 2026/1744, ustawa o systemach sztucznej inteligencji, Dz.U. 2026 poz. 1003. Ustawa obowiązuje od 11 sierpnia 2026.
Pierwszy krok: rejestr systemów AI i analiza luk wobec ISO/IEC 42001 w 6 tygodni
Rejestr systemów AI z rolą i klasą ryzyka
Systemy własne, kupione i wbudowane w narzędzia SaaS, każdy z rolą firmy, właścicielem i uzasadnieniem klasy ryzyka.
Przegląd art. 50 i zakazanych praktyk
Gdzie trzeba informować, oznaczać albo ujawniać treści AI, i które zastosowania wymagają decyzji zarządu.
Zakres systemu zarządzania AI i analiza luk
Porównanie tego, co już działa, z ISO/IEC 42001, z priorytetami i planem na 90 dni.
Na koniec: rejestr systemów AI z właścicielami i plan dojścia do gotowości
Stały zakres i termin ustalamy na piśmie przed startem. Zamów pierwszy krok
// Zakres
Co robimy, a czego nie robimy
Robimy
- Rejestr systemów AI z rolą firmy i klasą ryzyka
- Przegląd obowiązków z art. 50 i zakazanych praktyk
- Kwalifikację systemów do załącznika III i procedury podmiotu stosującego
- System zarządzania AI według ISO/IEC 42001 do gotowości certyfikacyjnej
- Plan wspierania kompetencji w zakresie AI z zapisem przebiegu
Nie robimy
- Certyfikacji ISO/IEC 42001: certyfikat wydaje akredytowana jednostka certyfikująca
- Certyfikatu zgodności z AI Act, bo taki dokument nie istnieje
- Obietnicy, że certyfikat ISO/IEC 42001 oznacza zgodność z AI Act
- Opinii prawnych: to zadanie kancelarii
ISO/IEC 42001 nie jest normą zharmonizowaną z AI Act i nie daje domniemania zgodności. Porządkuje za to role, ryzyka i dowody, o które zapyta nadzór. Zasady korzystania z AI w codziennej pracy ustawiamy w ramach AI governance i bezpieczeństwa AI.
// Czytajcie dalej
Powiązane tematy i usługi
Więcej o AI w firmie piszemy na blogu:
// FAQ
Pytania o AI Act i ISO/IEC 42001
Jesteśmy dostawcą czy podmiotem stosującym?
Dostawca rozwija system AI albo zleca jego rozwój i wprowadza go do obrotu lub oddaje do użytku pod własną nazwą. Podmiot stosujący używa systemu AI w swojej działalności. Firma, która wdraża kupionego asystenta AI, jest zwykle podmiotem stosującym. Firma, która sprzedaje produkt z modelem AI pod swoją marką, jest dostawcą. Rolę ustalamy osobno dla każdego systemu.
Czy certyfikat ISO/IEC 42001 oznacza zgodność z AI Act?
Nie. ISO/IEC 42001 nie jest normą zharmonizowaną z AI Act i nie daje domniemania zgodności. Certyfikat pokazuje, że działa system zarządzania AI: role, ocena ryzyka, nadzór i doskonalenie. To dobra rama do realizacji obowiązków z AI Act i źródło dowodów, ale obowiązki trzeba sprawdzić osobno.
Co zmienia się 28 października 2026?
Od tego dnia stosuje się przepisy polskiej ustawy o systemach sztucznej inteligencji o kontroli, postępowaniu przed komisją KRiBSI, w tym po skardze, i o karach pieniężnych (Dz.U. 2026 poz. 1003, stan na 24 września 2026). Już teraz stosuje się zakazy praktyk z art. 5, obowiązek wspierania kompetencji w zakresie AI i przejrzystość z art. 50. Do tego dnia warto mieć rejestr systemów AI i datowany przegląd art. 50.
Czy musimy przeszkolić wszystkich pracowników z AI?
Art. 4 po zmianie wprowadzonej rozporządzeniem (UE) 2026/1744 wymaga działań, które wspierają rozwój kompetencji w zakresie AI u osób obsługujących systemy AI w imieniu firmy. Nie wymaga gwarantowania konkretnego poziomu wiedzy każdej osoby. W praktyce wystarcza plan dopasowany do ról i zapis, kto co przeszedł.
Kiedy system AI jest systemem wysokiego ryzyka?
Gdy trafia do jednego z obszarów z załącznika III, na przykład rekrutacji albo oceny zdolności kredytowej, albo gdy jest częścią produktu objętego przepisami sektorowymi z załącznika I. Obowiązki dla systemów z załącznika III stosuje się od 2 grudnia 2027, dla załącznika I od 2 sierpnia 2028. Kwalifikację zapisujemy z uzasadnieniem, bo o nią zapyta nadzór.
Ile trwa pierwszy krok?
Pierwszy krok trwa 6 tygodni, a zakres i termin ustalamy na piśmie przed startem. Cenę podajemy po pierwszej rozmowie, kiedy wiemy, ile systemów AI obejmuje rejestr i czy macie już SZBI według ISO/IEC 27001.
Zacznijmy od rejestru systemów AI
W 30 minut ustalimy, w jakiej roli używacie AI i które obowiązki dotyczą Was już dziś.
Umów 30 minut rozmowyWolicie zacząć od konkretu na piśmie?
Opiszcie, z jakich systemów AI korzystacie, a odeślemy zakres i termin pierwszego kroku. Odpowiadamy w ciągu jednego dnia roboczego.
Zamów pierwszy krok