

DORA · Finanzunternehmen · IKT-Dienstleister
DORA-Umsetzung: Informationsregister, Vorfälle und Resilienztests
DORA gilt seit dem 17. Januar 2025. Eine Leitlinie allein erfüllt DORA nicht: Gefragt sind das Informationsregister, Testergebnisse und ein Meldeweg, der die Fristen einhält. Wir helfen Finanzunternehmen und ihren IKT-Dienstleistern, die Lücken so zu schließen, dass sich jede Antwort in Daten und Logs zeigen lässt.
// Kurz gesagt
DORA regelt die digitale operationale Resilienz im Finanzsektor
DORA, die Verordnung (EU) 2022/2554, gilt seit dem 17. Januar 2025 für Banken, Versicherer, Wertpapierfirmen, Zahlungsinstitute und weitere Finanzunternehmen. Sie verlangt einen IKT-Risikomanagementrahmen, die Meldung schwerwiegender IKT-bezogener Vorfälle, ein Programm für Resilienztests und ein Informationsregister zu IKT-Verträgen. IKT-Dienstleister spüren DORA über Verträge und Fragebögen ihrer Kunden.
// Was wir tun
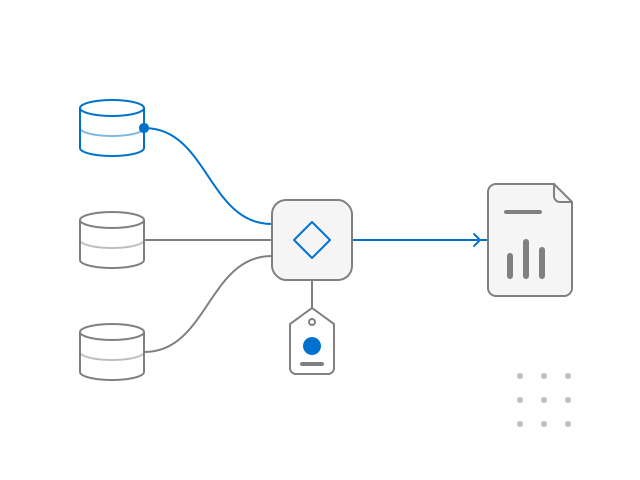
Fünf Bereiche von DORA, jeder mit Nachweis im System
Wir beginnen dort, wo die BaFin oder Ihr Kunde zuerst nachfragt. Meist ist das das Informationsregister oder der Meldeweg für Vorfälle.
01IKT-Risiko
IKT-Risikomanagementrahmen und die Rolle des Leitungsorgans
Das Leitungsorgan legt den IKT-Risikomanagementrahmen fest, genehmigt und überwacht ihn und trägt die Verantwortung für seine Umsetzung (Art. 5 Abs. 2). Seine Mitglieder besuchen regelmäßig spezifische Schulungen (Art. 5 Abs. 4).
- Übersicht der kritischen oder wichtigen Funktionen und der Systeme dahinter
- Rollen, Leitlinien und Kontrollprüfungen mit Freigabedatum
- Dokumentierte Schulung des Leitungsorgans zum IKT-Risiko
02Vorfälle
Einstufung und Meldung schwerwiegender Vorfälle
Erstmeldung innerhalb von 4 Stunden nach der Einstufung als schwerwiegend und spätestens 24 Stunden nach Kenntnis. Zwischenmeldung innerhalb von 72 Stunden nach der Erstmeldung, Abschlussmeldung spätestens einen Monat nach der letzten Zwischenmeldung.
- Einstufungskriterien, übersetzt in Daten aus dem Monitoring
- Klare Entscheidung, wer einen Vorfall als schwerwiegend einstuft
- Ein Szenario geübt, mit laufender Uhr
03Tests
Programm für Tests der digitalen operationalen Resilienz
Finanzunternehmen, die keine Kleinstunternehmen sind, testen mindestens einmal jährlich alle Systeme, die kritische oder wichtige Funktionen unterstützen, und lassen die Tests von unabhängigen internen oder externen Parteien durchführen (Art. 24). Wir übernehmen Penetrationstests, Quellcodeprüfungen, szenariobasierte Tests und Wiederherstellungstests.
- Testplan für 12 Monate, nach Kritikalität geordnet
- Bericht mit Belegen, Korrekturen nachgetestet
- Ergebnisse im Risikoregister verknüpft
04IKT-Geschäftsfortführung
IKT-Geschäftsfortführung und Wiederherstellung
Eine IKT-Geschäftsfortführungsleitlinie, eine Business-Impact-Analyse (BIA) und Pläne, die mindestens einmal jährlich und nach wesentlichen Änderungen der IKT-Systeme getestet werden (Art. 11 und 12).
- BIA für kritische oder wichtige Funktionen
- Cyberangriff als Szenario und Umschalten auf Redundanz
- Testprotokolle als Nachweis für die Aufsicht
05IKT-Drittdienstleister
Informationsregister direkt aus Ihren Daten
Das Register umfasst alle vertraglichen Vereinbarungen über IKT-Dienstleistungen von IKT-Drittdienstleistern (Art. 28 Abs. 3), nach den Vorlagen der Durchführungsverordnung (EU) 2024/2956. Eingereicht wird es bei der BaFin über das MVP-Portal.
- Daten aus Verträgen, Rechnungen und Systeminventar statt einer Excel-Liste von Hand
- Eine verantwortliche Person pro Eintrag und Funktion
- Datenqualität geprüft, bevor die BaFin sie sieht
// Fristen
Termine, die den Takt der DORA-Arbeit vorgeben
DORA
DORA gilt seit diesem Tag
Die Verordnung (EU) 2022/2554 gilt unmittelbar in jedem Mitgliedstaat (Art. 64).
EUR-Lex (öffnet in einem neuen Tab)Register
Stichtag für das nächste Informationsregister
Seit 2026 enthält das Register alle Vertragsinformationen mit Stichtag 31. Dezember des Vorjahres.
BaFin-FAQ (öffnet in einem neuen Tab)ESAs
Weiterleitung an die Europäischen Aufsichtsbehörden
Bis zu diesem Tag schließen Unternehmen unter BaFin-Aufsicht die Einreichung über das MVP-Portal ab, und die BaFin leitet die Register weiter.
BaFin-FAQ (öffnet in einem neuen Tab)
Stand: . Quellen: Verordnung (EU) 2022/2554 (DORA), Delegierte Verordnung (EU) 2025/301, Durchführungsverordnung (EU) 2024/2956, BaFin.
// Für IKT-Dienstleister
Ein Kunde aus dem Finanzsektor führt Sie im Register. Was das für Sie bedeutet
DORA verpflichtet das Finanzunternehmen, aber ein großer Teil seines IKT-Risikos ist Ihre Leistung. Deshalb landen die Fragen bei Ihnen: im Fragebogen, in der Vertragsverhandlung und bei jeder Dienstleisterprüfung.
- Antworten auf Fragebögen mit Belegen: Konfiguration, Log, Testergebnis statt einer Erklärung
- Ein Notfallplan für Ihren Dienst, belegt durch eine echte Wiederherstellung
- Ein Meldeweg zum Kunden, damit er einen Vorfall rechtzeitig an seine Aufsicht melden kann
- Daten zu Ihrem Dienst und Ihren Unterauftragnehmern, die der Kunde ins Register übernimmt
Erster Schritt: DORA-Lücken und Register aus Daten in 5 Wochen
Lückenanalyse in den fünf Bereichen
IKT-Risiko, Vorfälle, Tests, IKT-Geschäftsfortführung und IKT-Drittdienstleister für ein Unternehmen, mit Prioritäten und Verantwortlichen.
Informationsregister aus Daten
Die laufenden IKT-Verträge, zusammengeführt aus Verträgen, Rechnungen und Systeminventar, mit einer Liste der fehlenden Angaben.
Probelauf für die Einstufung eines Vorfalls
Ein Szenario von der Erkennung bis zur Erstmeldung, gemessen an den Grenzen von 4 und 24 Stunden.
Am Ende stehen ein Register mit Verantwortlichen je Eintrag und ein 90-Tage-Plan für die Lücken
Festen Umfang und Termin vereinbaren wir vor dem Start schriftlich. Ersten Schritt anfragen
// Umfang
Was wir tun und was nicht
Wir übernehmen
- DORA-Lückenanalyse für ein Finanzunternehmen oder einen IKT-Dienstleister
- Ein Informationsregister aus Daten, mit einer verantwortlichen Person pro Eintrag
- Einstufung von Vorfällen und Probelauf des Meldewegs
- Penetrationstests, Quellcodeprüfungen, szenariobasierte Tests und Wiederherstellungstests
- Belegte Antworten auf Fragebögen von Kunden aus dem Finanzsektor
Wir übernehmen nicht
- TLPT oder das Etikett TLPT auf einem gewöhnlichen Penetrationstest
- Ein Register, von Hand in eine Tabelle abgetippt, ohne Datenquelle
- Die Aussage „Sie sind DORA-konform“ allein auf Basis eines Fragebogens
- Weiterverkauf von GRC-Werkzeugen oder Lizenzen
Wenn Sie nur eine ausgefüllte Registervorlage brauchen, sagen wir Ihnen im ersten Gespräch, dass wir nicht die richtige Wahl sind.
// Weiterlesen
Verwandte Themen und Leistungen
Mehr zu Technologierisiken und Compliance in unserem Blog:
- Technologie-Risikomanagement und Geschäftsstrategie
- Sicherheitsorientierte IT-Prozesse: Compliance und Datenschutz
- Cloud-Audit: Sicherheit, Kosten und Compliance
DORA ist eines der Regelwerke, die wir unter Compliance und Audit betreuen.
// FAQ
Fragen zur DORA-Umsetzung
Betrifft uns DORA als IKT-Dienstleister?
Die Pflichten aus DORA treffen die Finanzunternehmen. Wenn Sie ihnen IKT-Dienstleistungen erbringen, stehen Sie in deren Informationsregister, und die Anforderungen kommen über den Vertrag, über Fragebögen und über Fragen zu Tests, Vorfällen und Geschäftsfortführung bei Ihnen an. Belegte Antworten sollten bereitliegen, bevor der Kunde fragt.
Wie schnell muss ein schwerwiegender Vorfall gemeldet werden?
Die Erstmeldung ist innerhalb von 4 Stunden nach der Einstufung als schwerwiegend fällig, spätestens aber 24 Stunden, nachdem das Unternehmen vom Vorfall erfahren hat. Die Zwischenmeldung folgt innerhalb von 72 Stunden nach der Erstmeldung, die Abschlussmeldung spätestens einen Monat nach der letzten Zwischenmeldung. So regelt es die Delegierte Verordnung (EU) 2025/301 (Stand: 24. September 2026).
Was gehört ins Informationsregister, und wann ist es fällig?
Alle vertraglichen Vereinbarungen über IKT-Dienstleistungen von IKT-Drittdienstleistern, nach den Vorlagen der Durchführungsverordnung (EU) 2024/2956. Seit 2026 gilt der Stichtag 31. Dezember des Vorjahres, und die BaFin leitet die Register bis zum 31. März an die Europäischen Aufsichtsbehörden weiter. Unternehmen unter BaFin-Aufsicht reichen es über das MVP-Portal ein und schließen den Prozess bis zum 31. März ab.
Führen Sie TLPT durch?
Nein. Threat-Led Penetration Testing (Art. 26) betrifft nur Finanzunternehmen, die von den zuständigen Behörden bestimmt werden. Wir übernehmen die Tests aus dem Testprogramm nach Art. 24 und 25: Penetrationstests, Quellcodeprüfungen, szenariobasierte Tests und Wiederherstellungstests, mit Bericht und Nachtest der Korrekturen.
Wir haben schon ein Register eingereicht. Womit fangen wir jetzt an?
Mit den Datenquellen. Wir prüfen, woher jede Spalte des Registers kommt und wer sie aktuell hält. Wo Daten von Hand eingetragen wurden, binden wir sie an Verträge, Rechnungen und das Systeminventar an, damit der nächste Zyklus eine Aktualisierung ist und keine Neuerfassung.
Wie lange dauert der erste Schritt, und was kostet er?
5 Wochen, mit festem Umfang und Termin, die wir vor dem Start schriftlich vereinbaren. Den Preis nennen wir nach dem ersten Gespräch, wenn klar ist, ob wir mit einem Finanzunternehmen oder einem IKT-Dienstleister arbeiten und wie viele Verträge das Register umfasst.
Beginnen wir mit dem Register und der dringendsten Lücke
In 30 Minuten klären wir, ob Sie als Finanzunternehmen oder als IKT-Dienstleister handeln und was in den ersten Schritt gehört.
30-Minuten-Gespräch vereinbarenLieber zuerst etwas Schriftliches?
Beschreiben Sie Ihre Situation, und wir schicken Ihnen Umfang und Termin des ersten Schritts. Wir antworten innerhalb eines Arbeitstages.
Ersten Schritt anfragen