

Daten · Cybersicherheit · Compliance · KI
Sicherheit, die Wachstum antreibt.
Wir bringen Daten in Ordnung, sichern Systeme ab und führen KI so ein, dass jeder Geschäftsprozess und jede Kontrolle im System dokumentiert ist. Für Unternehmen, die die Einhaltung von NIS2, DORA oder der KI-Verordnung (AI Act) nachweisen müssen. Jede Zusammenarbeit beginnt mit einem ersten Schritt von 4 bis 6 Wochen mit festem Umfang.
// Bereiche
Vier Bereiche, ein verantwortliches Team
Daten und Cybersicherheit vertragen keine Silos. Deshalb planen wir jedes Projekt vom ersten Tag an mit Blick auf das ganze Unternehmen: keine KI ohne Sicherheit, keine Sicherheit ohne Governance, keine Datenqualität ohne Standards. Mit dabei ist immer jemand mit mindestens 10 Jahren Berufserfahrung in der IT.
01Daten
Daten mit Verantwortlichen, Bedeutung und Änderungshistorie
In vielen Unternehmen kann niemand binnen einer Stunde sagen, welche Berichte ausfallen, wenn sich eine Tabelle ändert. Wir klären Verantwortliche, Bedeutung und Herkunft der Daten. Dieselbe Metadatenschicht dient danach der KI und dem Audit.
- Datenkatalog mit Verantwortlichen
- Dokumentierte Bedeutung und Datenherkunft (Lineage)
- Auswirkungsanalyse im Änderungsprozess
- Eine abgestimmte KPI-Definition
- Verzeichnis der Datenflüsse an Dritte
Data Governance und MetadatenErster Schritt, 5 Wochen
Ein Datenfluss von Anfang bis Ende
- Karte des Datenflusses mit Verantwortlichen
- Kontrolllücken und eine Roadmap für 90 Tage
Zentrales Ergebnis: ein funktionierender Datenkatalog für eine Domäne
02Cybersicherheit
Tests, die echte Angriffspfade prüfen
Oft bestimmt der Scanner die Reihenfolge der Korrekturen, nicht die geschäftliche Kritikalität. Wir prüfen Angriffspfade manuell und testen Ihre Korrekturen ohne Aufpreis erneut.
- Karte der Angriffsfläche und Abhängigkeiten
- Manuelle Prüfung realer Angriffspfade
- Review von Berechtigungen und Schnittstellen
- Prioritäten nach geschäftlicher Kritikalität
- Nachtest jeder Korrektur statt bloßer Meldung
PenetrationstestsErster Schritt, 4 Wochen
Ein System und seine Schnittstellen
- Karte der Angriffsfläche und Abhängigkeiten
- Backlog mit Verantwortlichen und Terminen
Zentrales Ergebnis: mindestens ein kritischer Angriffspfad geschlossen
03Compliance und Audit
Von der Lücke zum Nachweis, Schritt für Schritt
Eine Richtlinie, die im System nicht sichtbar ist, schützt das Unternehmen nicht. Sie ist nur ein Dokument. Gemeinsam mit Ihnen übersetzen wir die Anforderungen aus NIS2 nach BSIG, ISO/IEC 27001 und DORA in konkrete Aufgaben: Jede hat eine verantwortliche Person und einen Termin, Kontrollen greifen in den Systemen, und die Nachweise liegen bereit, bevor der Auditor kommt.
- Gap-Analyse gegen ein Regelwerk
- Pflichtenregister mit Verantwortlichen
- Kontrollen beschrieben und im System umgesetzt
- Auditfähige Nachweise
- Antworten auf Sicherheitsfragebögen von Kunden
Compliance und AuditErster Schritt, 5 Wochen
Ein Regelwerk, ohne alles neu zu schreiben
- Gap-Analyse mit Prioritäten
- Pflichtenregister und Roadmap für 90 Tage
Zentrales Ergebnis: eine im System umgesetzte Kontrolle samt Nachweis
04KI
Ein freigegebener Weg für KI statt Verboten
Ein Verbot hilft wenig, denn Mitarbeitende weichen dann auf private Konten aus. Wir beginnen mit der Strategie: wo KI echten Nutzen bringt, welche Risiken Sie akzeptieren und in welcher Reihenfolge Sie Lösungen ausrollen. Danach richten wir Zugriffe, Datenfilter und Protokollierung so ein, dass freigegebene Werkzeuge schlicht bequemer sind als private Konten. Außerdem testen wir die Sicherheit von Anwendungen, die auf LLMs aufbauen.
- KI-Strategie: Anwendungsfälle mit echtem Nutzen und tragbare Risiken
- Inventar der KI-Werkzeuge und Anwendungsfälle
- Risikoklassifizierung und Rolle des Anbieters
- Zugriffe, die bestehende Berechtigungen abbilden
- Datenfilter und Protokollierung
- Sicherheitstests von LLM-Anwendungen und Agenten
KI-Governance und SicherheitErster Schritt, 6 Wochen
Ein freigegebener KI-Weg
- Bestandsaufnahme der KI-Nutzung und Bewertung der Anbieter
- Bewertung einer privaten Variante für einen Anwendungsfall
Zentrales Ergebnis: ein freigegebener Weg mit Zugriffskontrolle und Protokollierung in einer Abteilung
// Termine
Termine, die in Ihren Kalender gehören
In Deutschland gilt NIS2 über das neue BSIG bereits seit dem 6. Dezember 2025. Diese Termine stehen noch bevor, jeweils mit Quelle. Die Termine des polnischen KSC-Gesetzes betreffen Unternehmen mit Standorten in Polen.
Maschinen
Maschinenverordnung
Ab diesem Tag gilt die Verordnung (EU) 2023/1230, einschließlich des Schutzes von Maschinen gegen Eingriffe über verbundene Geräte und Software (Anhang III, Nr. 1.1.9).
EUR-Lex 2023/1230 (öffnet in einem neuen Tab)KSC (Polen)
Pflichten aus Kapitel 3 des KSC-Gesetzes
Für Standorte in Polen: ISMS, Risikomanagement, Vorfallbearbeitung, Business Continuity, Lieferkette, Asset-Management und jährliche Schulung der Leitung (Art. 33 Abs. 1 des Änderungsgesetzes von 2026).
Dz.U. 2026 poz. 252 (öffnet in einem neuen Tab)KI-Verordnung
Hochrisiko-KI-Systeme nach Anhang III
Verschoben durch die Verordnung (EU) 2026/1744. Systeme nach Anhang I (EU-Produktrecht) folgen am 2. August 2028.
EUR-Lex 2026/1744 (öffnet in einem neuen Tab)CRA
Cyber Resilience Act gilt vollständig
Anforderungen an Produkte mit digitalen Elementen. Die Meldepflicht für Schwachstellen und Vorfälle gilt bereits seit dem 11. September 2026.
EU-Kommission, CRA (öffnet in einem neuen Tab)KSC (Polen)
Frist für das erste KSC-Audit
Für Einrichtungen, die schon am 3. April 2026 als besonders wichtig galten (Art. 33 Abs. 2 des Änderungsgesetzes). Ab dann drohen auch die meisten Bußgelder (Art. 35 des Änderungsgesetzes).
gov.pl, KSC-Termine (öffnet in einem neuen Tab)
Stand: . Quellen: Solidaris, NIS2 und BSIG, Verordnung (EU) 2023/1230, Dz.U. 2026 poz. 252 (polnisches KSC-Gesetz), gov.pl, KSC-Termine, Verordnung (EU) 2026/1744, EU-Kommission, CRA.
// Produkt: FutureCode Evidence Box
Compliance-Nachweise direkt aus den Systemen
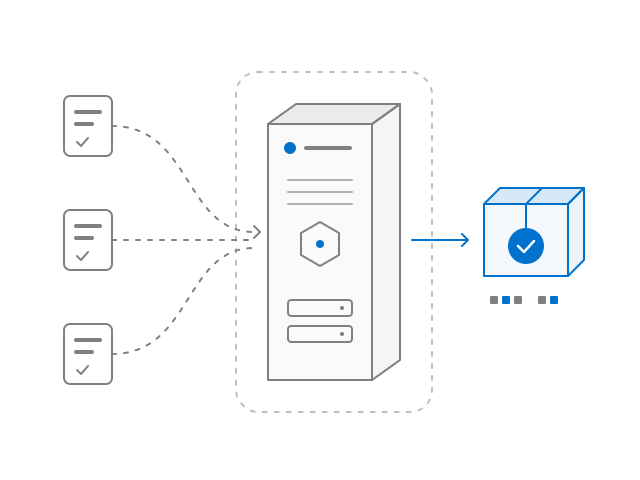
Die FutureCode Evidence Box läuft in Ihrem Netzwerk, ohne Internetzugang. Sie sammelt Nachweise nur lesend aus Cloud-Diensten, dem Identitätsmanagement, Arbeitsplatzrechnern, Code-Repositories und Konfigurationen und ordnet die Ergebnisse ausgewählten Anforderungen aus ISO/IEC 27001 und NIS2 zu.
Das Ergebnis gibt ein Mensch frei: Ein Auditor prüft die Ausnahmen, und nach seiner Freigabe wird das Nachweispaket versiegelt. Wie das aussieht, zeigt ein Beispielbericht mit fiktiven Daten.
// So arbeiten wir
Vom ersten Schritt zur funktionierenden Kontrolle
Derselbe Ablauf liegt jeder Zusammenarbeit zugrunde. Am wichtigsten ist die erste Phase, denn sie entscheidet, ob die nächsten sinnvoll sind.
Assessment
4 bis 6 Wochen, fester Umfang: ein Datenfluss, ein System, eine Abteilung oder ein Regelwerk. Am Ende stehen ein Ergebnis, das funktioniert, und eine Roadmap für 90 Tage.
Pilot
Wir erweitern, was funktioniert hat, nach Erfolgskriterien, die vor dem Start feststehen, nicht im Nachhinein.
Umsetzung
Die Kontrolle landet im Prozess, nicht im Ordner. Framework und Dokumentation bleiben bei Ihnen.
Betrieb und Verbesserung
Reviews, Nachtests und aktuelle Nachweise vor dem nächsten Audit. Wir messen, was wir zu Beginn vereinbart haben.
// Warum wir
Entscheidungen, zu denen wir stehen
Jede davon kostet uns etwas. Deshalb können Sie sie im Vertrag prüfen, nicht nur auf dieser Seite.
01Team
Nur erfahrene Fachleute
An Ihren Systemen arbeiten keine Juniors. Jede Person im Projekt hat mindestens 5 Jahre eigenständige Berufserfahrung in ihrem Fachgebiet, und das Team können wir im Vertrag festschreiben.
02Partner
Ein Partner im Projekt
Es gibt keine Account-Management-Ebene. Wer mit Ihnen den Umfang festlegt, verantwortet das Projekt bis zum letzten Tag.
03Umfang
Fester Umfang und Termin
Umfang, Termin und Preis legen wir vor dem Start schriftlich fest. Der erste Schritt dauert 4 bis 6 Wochen, ohne Überraschungen auf der Rechnung.
04Kapazität
Ein Assessment pro Bereich
Wir führen nie zwei Assessments im selben Bereich parallel durch. Wenn wir zu Ihrem Termin nicht starten können, sagen wir es sofort.
05Nachtest
Nachtest ohne Aufpreis
Korrekturen nach einem Penetrationstest prüfen wir ohne Aufpreis erneut. Geschlossen ist ein Befund erst mit dem Testergebnis.
06Unabhängigkeit
Formale Prüfungen machen andere
Formale Prüfungen und Audits führen wir nicht durch. Wir bereiten Sie darauf vor, setzen Kontrollen um und betreuen Sie laufend. Der Prüfer muss von denen unabhängig sein, die umgesetzt haben. Deshalb sagen wir Ihnen offen, wer Sie prüfen darf und wer nicht.
// Qualifikationen
Qualifikationen im Team
Bei uns arbeiten zertifizierte Auditoren sowie Daten- und Security-Engineers. Datensysteme und Software haben wir für mehr als 10 Kunden in der EU gebaut (Stand: September 2026). Unten sehen Sie die Zertifikate unseres Teams. Welche davon die Personen in Ihrem Projekt mitbringen, zeigen wir, wenn wir den Umfang festlegen.
Zertifikate im Team
- CISA (Certified Information Systems Auditor)ISACA
- IODO (Zertifikat Datenschutzbeauftragter, Polen)
- CompTIA Security+CompTIA
- ITILAXELOS / PeopleCert
- REQBRequirements Engineering Qualifications Board
- SAFeScaled Agile
- ISTQBInternational Software Testing Qualifications Board
- Databricks
- Snowflake
- Azure
- AWS
- SQL Server
- Hadoop
- dbt
- Airflow
- Prefect
Aus dem Blog
Daten, Sicherheit, Compliance und KI
Wir schreiben, wie wir arbeiten: konkret, datiert und mit Quellen. Hier die neuesten Beiträge aus unseren vier Hauptthemen.

// FAQ
Fragen, die wir am häufigsten hören
Wo fangen wir an, wenn wir nicht wissen, ob NIS2 für uns gilt?
Bei Sektor und Größenschwellen. Das prüfen wir in einem Gespräch, und Sie erhalten das Ergebnis schriftlich. In Deutschland gilt NIS2 über das neue BSIG seit dem 6. Dezember 2025, die Frist für die Registrierung beim BSI endete am 31. Juli 2026. Für Standorte in Polen läuft die Selbstregistrierung im KSC-Register bis zum 3. Oktober 2026 (Stand: 24. September 2026).
Gilt NIS2 für Sie, beginnen wir mit einer Gap-Analyse: 5 Wochen, fester Umfang. Mehr dazu: NIS2-Umsetzung.
Welche Regeln in Industrie, Logistik, Energie- und Wasserversorgung, Finanzwesen und Telekommunikation gelten, zeigen unsere Branchenseiten.
Wie lange dauert der erste Schritt, und was kostet er?
4 bis 6 Wochen, je nach Bereich. Den Preis nennen wir vor dem Start, zusammen mit schriftlichem Umfang und Termin, ohne Überraschungen auf der Rechnung. Eine Spanne nennen wir im ersten Gespräch, sobald wir wissen, um welches System oder Regelwerk es geht.
Führen Sie formale Audits durch?
Nein. Wir liefern Readiness-Assessments und Audit-Vorbereitung, zum Beispiel für die Nachweise, die § 39 BSIG von Betreibern kritischer Anlagen verlangt, oder vor einer ISO/IEC-27001-Zertifizierung. Die Prüfung oder Zertifizierung selbst übernimmt eine unabhängige Stelle.
Für Standorte in Polen gilt: Ein formales KSC-Audit nach Art. 15 führt eine akkreditierte Konformitätsbewertungsstelle, mindestens zwei qualifizierte Auditoren oder ein sektorales CSIRT durch. Die Auditoren müssen von denen unabhängig sein, die bei Ihnen Kontrollen umgesetzt haben (Art. 15 Abs. 2a). Wir sagen Ihnen, wer Sie prüfen darf und wer nicht. Stand: 24. September 2026.
Verlassen unsere Daten das Unternehmen?
Das müssen sie nicht. Die FutureCode Evidence Box läuft in Ihrem Netzwerk ohne Internetzugang und erhält Updates über Datenträger. Personenbezogene Daten werden vor dem Speichern maskiert, und jeder Auftrag hat einen eigenen Verschlüsselungsschlüssel.
Kundendaten geben wir nicht in öffentliche KI-Werkzeuge ein. Unsere Regeln stehen auf der Seite Wie wir KI nutzen.
Arbeiten Sie auch mit Unternehmen außerhalb Polens?
Ja. Wir arbeiten für Unternehmen in Polen, im DACH-Raum und in der übrigen EU. Bei Gruppen mit Standorten in mehreren Ländern führen wir die Pflichten aus dem BSIG und dem polnischen KSC-Gesetz in einem Plan zusammen, denn beide setzen dieselbe NIS2-Richtlinie um.
Sagen Sie uns, was Sie aufhält.
Wir antworten innerhalb eines Arbeitstages, mit Fragen zum Umfang und einer ersten Zeitschätzung. In dieser Phase ohne Verkaufsgespräch.
30-Minuten-Gespräch vereinbaren (öffnet in einem neuen Tab)Lieber schriftlich?
Beschreiben Sie das System oder die Regulierung, um die es geht. Wir melden uns mit Fragen und einem Vorschlag für den ersten Schritt.
Schreiben Sie uns