

// AI
AI governance oraz bezpieczeństwo AI: zatwierdzona ścieżka zamiast zakazów
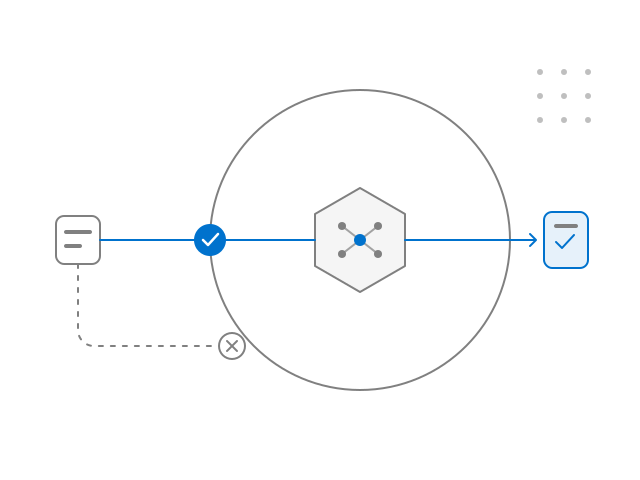
Zakaz nie jest kontrolą. Pracownicy wracają do prywatnych kont, bo zatwierdzona ścieżka jest wolniejsza od obejścia. Ustawiamy zasady AI tak, żeby działały w systemach: w dostępie, logach, filtrach danych i testach.
// W skrócie
Czym jest AI governance
AI governance to ustalenie, kto korzysta z AI, z jakich narzędzi i na jakich danych, oraz wdrożenie tych zasad w systemach: w logowaniu SSO, uprawnieniach, filtrach danych i logach. Bezpieczeństwo AI to testy czatbotów, agentów i kodu pisanego z AI. Dla firm, które wdrażają Copilota albo ChatGPT Enterprise i muszą wykazać zgodność z AI Act.
Zaczynamy od strategii: gdzie AI daje Waszej firmie realną wartość, jakie ryzyko akceptujecie i którą ścieżkę zatwierdzić najpierw, żeby nikt nie musiał sięgać po prywatne konto.
// Co robimy
Od inwentaryzacji do testów agentów
01Inwentaryzacja
Rejestr narzędzi i zastosowań AI
Kto używa czego, na jakich danych i z jakiego konta. Z klasyfikacją ryzyka i rolą dostawcy.
02Polityka w systemie
Polityka AI, którą egzekwuje system
Logowanie przez SSO, dostęp odwzorowujący uprawnienia, logi zapytań i reguły DLP dla Copilota i ChatGPT Enterprise.
03AI Act
Obowiązki z AI Act
Przejrzystość z art. 50, ocena, czy system trafia do załącznika III, i wspieranie kompetencji w zakresie AI w zespole.
AI Act i ISO/IEC 4200104Testy LLM
Testy czatbotów, RAG i agentów
Według OWASP Top 10 dla aplikacji LLM 2026 i OWASP Top 10 dla aplikacji agentowych 2026: wstrzykiwanie poleceń, wycieki danych przez RAG, zbyt szerokie uprawnienia agentów.
05Kod z AI
Przegląd kodu pisanego z AI
Sekrety w kodzie, zależności podsunięte przez model, brak walidacji i kontroli dostępu. Z poprawkami, które zespół rozumie.
06Model lokalny
Model prywatny albo on-premises
Ocena, czy wybrany przypadek użycia może działać na modelu w Waszej infrastrukturze, i ile to kosztuje. Przykład: FutureCode Evidence Box uruchamia modele AI w Waszej sieci, bez dostępu do internetu.
// Terminy AI Act
Co już obowiązuje, a co ma jeszcze czas
Obowiązki przejrzystości z art. 50 stosuje się od 2 sierpnia 2026. Obowiązki według roli firmy, zakazane praktyki, polską ustawę o systemach AI i system zarządzania według ISO/IEC 42001 opisujemy na stronie AI Act i ISO/IEC 42001.
Art. 50
Koniec okresu przejściowego na oznaczanie treści
Dotyczy systemów generatywnych wprowadzonych do obrotu przed 2 sierpnia 2026 (art. 50 ust. 2).
Załącznik III
Systemy wysokiego ryzyka z załącznika III
Na przykład AI w rekrutacji i przy ocenie zdolności kredytowej.
Wszystkie terminy AI Act
Stan na . Źródło: rozporządzenie (UE) 2026/1744.
Pierwszy krok: jedna zatwierdzona ścieżka AI w 6 tygodni
Strategia AI na start
Przypadki użycia z realną wartością, akceptowalny poziom ryzyka i kolejność wdrażania.
Inwentaryzacja narzędzi i zastosowań
Co jest używane dziś, oficjalnie i z prywatnych kont, i na jakich danych.
Klasyfikacja ryzyka i ocena dostawców
Wasza rola według AI Act, warunki umów z dostawcami i to, gdzie trafiają dane.
Wariant prywatny dla jednego przypadku
Ocena, czy ten przypadek może działać na modelu w Waszej infrastrukturze.
Na koniec: zatwierdzona ścieżka z kontrolą dostępu i logowaniem w jednym dziale
Stały zakres i termin ustalamy na piśmie przed startem. Zamów pierwszy krok
// Zakres
Co robimy, a czego nie robimy
Robimy
- Strategię AI z listą przypadków użycia i progiem ryzyka
- Inwentaryzację AI i klasyfikację ryzyka
- Politykę AI wdrożoną w SSO, uprawnieniach, logach i DLP
- Testy czatbotów, RAG i agentów oraz przegląd kodu z AI
- Ocenę modelu prywatnego albo on-premises
Nie robimy
- Zakazów, których nikt nie egzekwuje
- Polityki AI przepisanej ze wzoru, bez zmian w systemach
- Certyfikatu zgodności z AI Act, bo taki dokument nie istnieje
- Sprzedaży licencji na modele i narzędzia
AI Act nie wymaga wprost polityki AI ani rejestru AI. Jedno i drugie to jednak najprostszy dowód, że panujecie nad tym, jak firma używa AI.
// Czytajcie dalej
Powiązane tematy i usługi
// FAQ
Pytania o AI governance
Czy AI Act wymaga polityki AI?
Nie wprost. AI Act nie nakazuje ani polityki AI, ani rejestru AI. Wymaga natomiast między innymi przejrzystości z art. 50 i wspierania kompetencji w zakresie AI wśród pracowników (art. 4). Polityka i rejestr to najprostszy sposób, żeby pokazać, jak te obowiązki realizujecie (stan na 24 września 2026). Obowiązki według roli firmy opisujemy na stronie AI Act i ISO/IEC 42001.
Co z Copilotem?
Microsoft 365 Copilot widzi to, co widzi użytkownik. Jeśli uprawnienia w SharePoint i Teams są zbyt szerokie, Copilot szybko to pokaże. Zaczynamy od przeglądu uprawnień i etykiet wrażliwości, potem ustawiamy logowanie i reguły DLP.
Jak testujecie czatbota?
Ręcznie, według OWASP Top 10 dla aplikacji LLM 2026. Próbujemy wstrzyknąć polecenia, wyciągnąć dane z bazy RAG, obejść ograniczenia i wymusić działania, do których agent nie powinien mieć uprawnień. Każde ustalenie ma dowód i rekomendację, a poprawki sprawdzamy ponownie. Źródło: OWASP.
Czy możemy uruchomić model lokalnie?
Dla wielu przypadków tak, na przykład przy wyszukiwaniu w dokumentach, streszczeniach i klasyfikacji. Na jednym przypadku sprawdzamy jakość odpowiedzi, koszt sprzętu i utrzymania, zanim zdecydujecie o większym wdrożeniu. Dane nie opuszczają wtedy Waszej sieci.
Kto w firmie powinien za to odpowiadać?
Jedna osoba z mandatem zarządu, zwykle z IT, bezpieczeństwa albo zgodności, oraz właściciele zastosowań w działach. Pomagamy ustawić te role i prosty proces zatwierdzania nowych narzędzi.
Zacznijmy od jednej zatwierdzonej ścieżki
Wskażcie dział, w którym ktoś już korzysta z AI, oficjalnie albo nie. Odpowiadamy w ciągu jednego dnia roboczego, z pytaniami o narzędzia i dane.
Zamów pierwszy krokWolicie najpierw porozmawiać?
30 minut o tym, jak używacie AI, bez prezentacji sprzedażowej.
Umów 30 minut rozmowy (otwiera się w nowej karcie)