

CRA · Verordnung (EU) 2024/2847
Cyber Resilience Act: Umsetzung für Hersteller, von der Meldung bis zur CE-Kennzeichnung
Seit dem 11. September 2026 melden Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, auch für Produkte, die bereits verkauft werden. Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden, müssen die grundlegenden Anforderungen des CRA erfüllen. Wir richten Meldeweg, SBOM, Schwachstellenmanagement und den Weg zur CE-Kennzeichnung ein.
// Kurz gesagt
Für wen gilt der Cyber Resilience Act?
Der Cyber Resilience Act, die Verordnung (EU) 2024/2847, gilt für Hersteller, Einführer und Händler von Produkten mit digitalen Elementen: Geräte mit Software und Software, die eigenständig in der EU verkauft wird. Der Hersteller verantwortet die Sicherheit des Produkts über den gesamten Unterstützungszeitraum, meldet Schwachstellen und Vorfälle und durchläuft vor der CE-Kennzeichnung eine Konformitätsbewertung. Wir bereiten Hersteller darauf vor, eine notifizierte Stelle sind wir nicht.
Stand: 24. September 2026. Quelle: Verordnung (EU) 2024/2847.
// Fristen
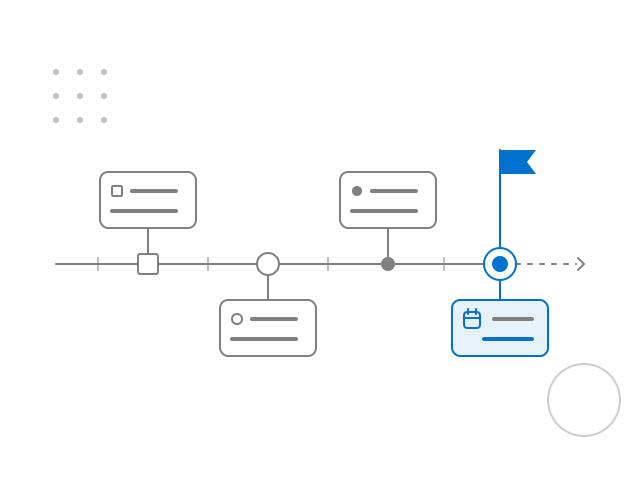
Zwei Termine sind vorbei, der dritte bestimmt Ihren Plan
CRA
Regeln für notifizierte Stellen
Kapitel IV (Art. 35 bis 51): Notifizierung der Stellen, die wichtige und kritische Produkte bewerten.
CRA
Meldung von Schwachstellen und schwerwiegenden Vorfällen
Art. 14 gilt auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3). Gemeldet wird über die Plattform der ENISA.
ENISA (öffnet in einem neuen Tab)CRA
Der CRA gilt vollständig
Grundlegende Anforderungen aus Anhang I, Konformitätsbewertung, EU-Konformitätserklärung und CE-Kennzeichnung für Produkte, die in Verkehr gebracht werden.
Verordnung 2024/2847 (öffnet in einem neuen Tab)
Stand: . Quellen: Verordnung (EU) 2024/2847 (Art. 14, 69 und 71), ENISA, EU-Kommission.
// Was wir tun
Von der Einstufung des Produkts bis zur Konformitätserklärung
Wir arbeiten mit Produktmanagement, Entwicklung und Support, denn der CRA betrifft alle drei. Die Dokumente entstehen aus der Build-Pipeline und dem Meldeeingang, nicht daneben.
01Einstufung
Ob und wie der CRA Ihr Produkt erfasst
Standardprodukt, wichtiges Produkt der Klasse I oder II oder kritisches Produkt. Von der Klasse hängt ab, ob die interne Kontrolle genügt oder eine notifizierte Stelle beteiligt werden muss.
02Meldung (Art. 14)
Ein Meldeweg, geübt vor dem Ernstfall
Wer eine aktiv ausgenutzte Schwachstelle erkennt, wer entscheidet und welche Daten in die Frühwarnung nach 24 Stunden, die Meldung nach 72 Stunden und den Abschlussbericht gehören.
03SBOM
Eine Software-Stückliste aus jedem Build
Maschinenlesbar, mit mindestens den obersten Abhängigkeiten (Anhang I Teil II Nr. 1), und der Version zugeordnet, die Ihre Kunden tatsächlich einsetzen.
04Schwachstellen
Vom Hinweis einer Forscherin bis zum Patch beim Kunden
Richtlinie zur koordinierten Offenlegung, Kontaktadresse für Meldungen, Bewertung, Korrektur, sichere Verteilung von Updates und Information der Nutzer. Mit Verantwortlichen und Fristen in jeder Phase.
05Risiko und Anforderungen
Risikobewertung und Lücken zu Anhang I
Eine dokumentierte Cybersicherheits-Risikobewertung des Produkts (Art. 13) und eine Lückenliste zu den grundlegenden Anforderungen. Für Industrieprodukte ordnen wir die Entwicklung zusätzlich nach IEC 62443-4-1.
06Konformitätsbewertung
Technische Dokumentation und der Weg zur CE-Kennzeichnung
Wahl des Bewertungsverfahrens, technische Dokumentation und Entwurf der EU-Konformitätserklärung. Wir sind keine notifizierte Stelle: Wir bereiten auf die Bewertung vor, führen sie aber nicht durch. Ein Teil der wichtigen Produkte und die kritischen Produkte laufen über eine notifizierte Stelle oder ein europäisches Schema für die Cybersicherheitszertifizierung (Art. 32).
Erster Schritt: eine Produktlinie in 5 Wochen
Einstufung des Produkts
Ob das Produkt in den Anwendungsbereich fällt, zu welcher Kategorie es gehört und welches Bewertungsverfahren daraus folgt.
Meldeweg, an einem Szenario geübt
Eine Planbesprechung zu einer aktiv ausgenutzten Schwachstelle: wer sie erkennt, wer entscheidet und was in die Frühwarnung innerhalb von 24 Stunden gehört.
SBOM aus dem Build
Eine Software-Stückliste für eine Produktlinie, in der CI-Pipeline erzeugt und der ausgelieferten Version zugeordnet.
Lückenliste zu Anhang I
Lücken bei den Anforderungen und im Schwachstellenmanagement, jeweils mit Priorität, Verantwortlichen und Termin vor dem 11. Dezember 2027.
Das Ergebnis: eingestuftes Produkt, geübter Meldeweg und SBOM für eine Produktlinie
Umfang und Termin stehen vor dem Start schriftlich fest. Ersten Schritt anfragen
// Umfang
Was wir tun und was nicht
Wir machen
- Einstufung der Produkte und Wahl des Bewertungsverfahrens
- Meldeweg für Schwachstellen und Vorfälle, einschließlich Übung
- SBOM in der CI-Pipeline und Prozess für das Schwachstellenmanagement
- Cybersicherheits-Risikobewertung und Lückenanalyse zu Anhang I
- Sicherheitstests der Anwendungen und Schnittstellen des Produkts
Wir machen nicht
- Konformitätsbewertung als notifizierte Stelle: Das sind wir nicht
- CE-Kennzeichnung: Die EU-Konformitätserklärung unterschreibt der Hersteller
- Meldungen an CSIRT und ENISA im Namen des Herstellers
- Garantien, dass Sie den CRA erfüllen
Produktsoftware prüfen wir nach OWASP-Standards, beschrieben auf der Seite Prüfung nach OWASP ASVS.
// Weiterlesen
Verwandte Themen und Leistungen
Mehr zu Software- und Prozesssicherheit in unserem Blog:
// FAQ
Fragen zum Cyber Resilience Act
Gilt der CRA auch für Produkte, die wir schon verkaufen?
Für die Meldepflicht ja: Seit dem 11. September 2026 gilt Art. 14 auch für Produkte, die vorher in Verkehr gebracht wurden (Art. 69 Abs. 3). Die übrigen Anforderungen gelten für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden, und für ältere nur bei einer wesentlichen Änderung nach diesem Datum (Art. 69 Abs. 2). Stand: 24. September 2026.
Was muss gemeldet werden, und wie schnell?
Eine aktiv ausgenutzte Schwachstelle: Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden und Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur oder Abhilfemaßnahme verfügbar ist. Ein schwerwiegender Sicherheitsvorfall: 24 Stunden, 72 Stunden und Abschlussbericht innerhalb eines Monats nach der Meldung. Gemeldet wird über die einheitliche Meldeplattform gleichzeitig an das als Koordinator benannte CSIRT und an die ENISA.
Was verlangt die SBOM-Pflicht im CRA?
Eine Software-Stückliste in einem gängigen maschinenlesbaren Format, aus der mindestens die obersten Abhängigkeiten des Produkts hervorgehen. Format und Inhalte kann die Kommission per Durchführungsrechtsakt festlegen. Am einfachsten erzeugen Sie die SBOM bei jedem Build und legen sie mit der ausgelieferten Version ab.
Brauchen wir eine notifizierte Stelle?
Für die meisten Produkte nicht: Ein Standardprodukt kann die interne Kontrolle nutzen (Modul A), die der Hersteller selbst durchführt. Wichtige Produkte der Klasse I dürfen das nur, wenn sie harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Zertifizierungsschema vollständig anwenden. Klasse II und kritische Produkte brauchen eine notifizierte Stelle (Module B und C oder H) oder eine europäische Cybersicherheitszertifizierung (Art. 32). Wir sind keine notifizierte Stelle: Wir bereiten technische Dokumentation und Nachweise für die Bewertung vor. Stand: 24. September 2026.
Wie lange müssen wir ein Produkt unterstützen?
Für den Unterstützungszeitraum, den der Hersteller nach der erwarteten Nutzungsdauer festlegt. In der Regel sind das mindestens fünf Jahre, außer die erwartete Nutzungsdauer ist kürzer (Art. 13 Abs. 8). In dieser Zeit behandelt der Hersteller Schwachstellen nach Anhang I Teil II.
Welche Bußgelder drohen?
Bei Verstößen gegen die grundlegenden Anforderungen und gegen Art. 13 und 14 bis zu 15 Mio. Euro oder bis zu 2,5 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist (Art. 64 Abs. 2). Die näheren Sanktionsregeln legen die Mitgliedstaaten fest.
Beginnen wir mit einer Produktlinie
Nennen Sie uns ein Produkt, das Sie in der EU verkaufen. Wir antworten innerhalb eines Arbeitstages, mit Fragen zu Architektur, Build-Pipeline und heutigem Meldeeingang.
Ersten Schritt anfragenLieber zuerst sprechen?
30 Minuten dazu, ob und wie der CRA Ihr Produkt erfasst, ohne Verkaufspräsentation.
30-Minuten-Gespräch vereinbaren (öffnet in einem neuen Tab)