

Dane · Cyberbezpieczeństwo · Zgodność · AI
Bezpieczeństwo, które napędza rozwój.
Porządkujemy dane, zabezpieczamy systemy i wdrażamy AI tak, żeby każdy proces biznesowy i każda kontrola były udokumentowane w systemie. Pracujemy dla firm, które muszą wykazać zgodność z KSC, DORA lub AI Act. Każdą współpracę zaczynamy od pierwszego kroku o stałym zakresie, który trwa od 4 do 6 tygodni.
// Obszary
Cztery obszary, jeden zespół
Projektów z danych i cyberbezpieczeństwa nie da się prowadzić w silosach, dlatego od pierwszego dnia planujemy je z myślą o całej firmie. Nie ma AI bez bezpieczeństwa, bezpieczeństwa bez governance ani dobrych danych bez standardów. W każdym naszym projekcie pracuje ktoś z co najmniej 10-letnim doświadczeniem w IT.
01Dane
Dane z właścicielem, znaczeniem i historią zmian
Nikt nie powie w ciągu godziny, które raporty przestaną działać po zmianie jednej tabeli. Ustalamy właścicieli danych, opisujemy ich znaczenie i pochodzenie. Ta sama warstwa metadanych służy potem AI i audytowi.
- Katalog danych z właścicielami
- Opis znaczenia i pochodzenia danych (lineage)
- Analiza wpływu w procesie zmian
- Jedna uzgodniona definicja każdego KPI
- Rejestr przepływów danych do podmiotów trzecich
Data governance i metadanePierwszy krok, 5 tygodni
Jeden przepływ end-to-end
- Mapa przepływu z właścicielami
- Lista luk w kontrolach i roadmapa na 90 dni
Kluczowy rezultat: działający katalog danych dla jednej domeny
02Cyberbezpieczeństwo
Testy, które sprawdzają realne ścieżki ataku
Zwykle kolejność napraw ustala skaner, a nie to, co jest krytyczne dla biznesu. Ścieżki ataku sprawdzamy ręcznie, a po poprawkach robimy retest bez dodatkowej opłaty.
- Mapa powierzchni ataku i zależności
- Ręczna walidacja realnych ścieżek ataku
- Przegląd uprawnień i integracji
- Priorytety według krytyczności biznesowej
- Retest poprawek zamiast deklaracji zamknięcia
Testy penetracyjnePierwszy krok, 4 tygodnie
Jeden system i jego integracje
- Mapa powierzchni ataku i zależności
- Backlog z właścicielami i terminami
Kluczowy rezultat: co najmniej jedna krytyczna ścieżka ataku zamknięta
03Zgodność i audyt
Od luki do dowodu, krok po kroku
Polityka, której nie widać w systemie, nie chroni firmy. To tylko dokument. Pomagamy przełożyć wymagania KSC i NIS2, ISO/IEC 27001 oraz DORA na konkretne działania: każde zadanie ma właściciela i termin, kontrole działają w systemach, a dowody są gotowe, zanim przyjdzie audytor.
- Analiza luk wobec jednego reżimu
- Rejestr obowiązków z właścicielami
- Kontrole opisane i wdrożone w systemie
- Dowody gotowe do audytu
- Odpowiedzi na ankiety bezpieczeństwa od klientów
Zgodność i audytPierwszy krok, 5 tygodni
Jeden reżim, bez przepisywania wszystkiego
- Analiza luk z priorytetami
- Rejestr obowiązków i roadmapa na 90 dni
Kluczowy rezultat: jedna kontrola wdrożona w systemie razem z dowodem
04AI
Zatwierdzona ścieżka AI zamiast zakazów
Zakaz nic nie daje, bo ludzie i tak sięgną po prywatne konta. Zaczynamy od strategii: gdzie AI daje realną wartość, jakie ryzyko akceptujecie i w jakiej kolejności skalujecie rozwiązania. Potem ustawiamy dostęp, filtrowanie danych i logowanie tak, żeby zatwierdzone narzędzia były po prostu wygodniejsze niż prywatne konto. Testujemy też bezpieczeństwo aplikacji opartych na LLM.
- Strategia AI: przypadki użycia z realną wartością i akceptowalne ryzyko
- Inwentaryzacja narzędzi i zastosowań AI
- Klasyfikacja ryzyka i rola dostawcy
- Dostęp odwzorowujący uprawnienia
- Filtrowanie danych i rejestrowanie zdarzeń
- Testy bezpieczeństwa aplikacji LLM i agentów
AI governance i bezpieczeństwoPierwszy krok, 6 tygodni
Jedna zatwierdzona ścieżka AI
- Inwentaryzacja użycia AI i ocena dostawców
- Ocena wariantu prywatnego dla jednego przypadku
Kluczowy rezultat: zatwierdzona ścieżka z kontrolą dostępu i logowaniem w jednym dziale
// Terminy
Terminy, które warto mieć w kalendarzu
Daty z aktów prawnych, przy każdej źródło. Na pierwszej rozmowie powiemy wprost, co jest problemem na dziś, a co ma jeszcze czas.
Maszyny
Nowe rozporządzenie maszynowe
Od tego dnia stosuje się rozporządzenie (UE) 2023/1230, w tym wymóg ochrony maszyn przed ingerencją przez podłączone urządzenia i oprogramowanie (załącznik III, pkt 1.1.9).
EUR-Lex 2023/1230 (otwiera się w nowej karcie)KSC
Obowiązki z rozdziału 3 ustawy o KSC
SZBI, zarządzanie ryzykiem, obsługa incydentów, ciągłość działania, łańcuch dostaw, zarządzanie aktywami i coroczne szkolenie kierownictwa (art. 33 ust. 1 ustawy nowelizującej).
Dz.U. 2026 poz. 252 (otwiera się w nowej karcie)AI Act
Systemy AI wysokiego ryzyka z załącznika III
Termin przesunęło rozporządzenie (UE) 2026/1744. Systemy z załącznika I, objęte unijnymi przepisami o produktach, mają czas do 2 sierpnia 2028.
EUR-Lex 2026/1744 (otwiera się w nowej karcie)CRA
Pełne stosowanie przepisów CRA
Od tego dnia obowiązują wszystkie wymagania dla produktów z elementami cyfrowymi. Aktywnie wykorzystywane podatności i poważne incydenty trzeba zgłaszać już od 11 września 2026.
Komisja Europejska, CRA (otwiera się w nowej karcie)KSC
Termin pierwszego audytu podmiotów kluczowych
Dotyczy podmiotów, które miały ten status już 3 kwietnia 2026 (art. 33 ust. 2 ustawy nowelizującej). Od tej daty organ może też nakładać większość kar.
gov.pl, terminy KSC (otwiera się w nowej karcie)
Stan na . Źródła: Dz.U. 2026 poz. 252, gov.pl, najważniejsze terminy KSC, rozporządzenie (UE) 2026/1744, rozporządzenie (UE) 2023/1230, Komisja Europejska, CRA.
// Produkt: FutureCode Evidence Box
Dowody zgodności prosto z systemów
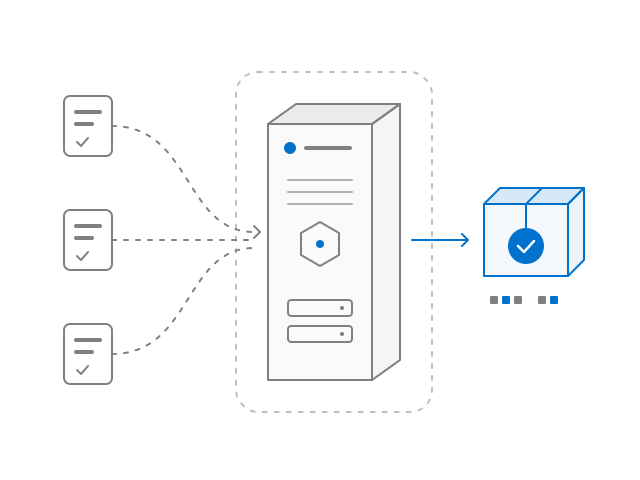
FutureCode Evidence Box działa w Waszej sieci, bez dostępu do internetu. Zbiera dowody w trybie tylko do odczytu z chmury, systemów tożsamości, stacji roboczych, repozytoriów kodu i konfiguracji systemów, a potem przypisuje ustalenia do wybranych wymagań ISO/IEC 27001 i KSC.
Wynik zatwierdza człowiek: audytor przegląda kolejkę wyjątków, a po jego podpisie pakiet dowodów jest pieczętowany. Jak wygląda wynik, pokazuje przykładowy raport gotowości na fikcyjnych danych.
// Jak pracujemy
Od pierwszego kroku do działającej kontroli
Każda współpraca przechodzi przez te same etapy. Najważniejszy jest pierwszy, bo to on rozstrzyga, czy kolejne mają sens.
Diagnoza
Od 4 do 6 tygodni, stały zakres: jeden przepływ, jeden system, jeden dział albo jeden reżim. Na koniec dostajecie działający artefakt i roadmapę na 90 dni.
Pilot
Rozszerzamy to, co zadziałało, według kryteriów sukcesu ustalonych przed startem, a nie po fakcie.
Wdrożenie
Kontrola trafia do procesu, nie do segregatora. Framework i dokumentacja zostają u Was.
Utrzymanie i doskonalenie
Przeglądy, retesty i aktualizacja dowodów przed kolejnym audytem. Mierzymy to, co ustaliliśmy na początku.
// Dlaczego my
Zasady, których się trzymamy
Każda z nich coś nas kosztuje. Dlatego zapisujemy je w umowie, a nie tylko na tej stronie.
01Skład
Tylko seniorzy
Nie stawiamy juniorów na Waszych systemach. Każda osoba w projekcie ma co najmniej 5 lat samodzielnej pracy w swoim obszarze, a skład zespołu możemy wpisać do umowy.
02Partner
Jedna osoba od zakresu do odbioru
Nie mamy warstwy opiekunów klienta. Osoba, która ustala z Wami zakres, prowadzi projekt do ostatniego dnia.
03Zakres
Stały zakres i termin
Zakres, termin i cenę ustalamy na piśmie przed startem. Pierwszy krok trwa od 4 do 6 tygodni, bez niespodzianek na fakturze.
04Dostępność
Jedna diagnoza naraz
W każdym obszarze prowadzimy jedną diagnozę naraz. Jeśli nie możemy zacząć w Waszym terminie, powiemy to od razu.
05Retest
Retest bez dopłaty
Poprawki po teście penetracyjnym sprawdzamy ponownie bez dodatkowej opłaty. Zamknięcie ustalenia to wynik testu, nie deklaracja.
06Niezależność
Formalny audyt KSC robi ktoś inny
Nie przeprowadzamy formalnych audytów KSC z art. 15. Przygotowujemy do nich, wdrażamy kontrole i wspieramy na co dzień. Audytor musi być niezależny od tych, którzy wdrażali, więc powiemy wprost, kto może Was audytować, a kto nie.
// Kompetencje
Kwalifikacje w zespole
Pracują u nas certyfikowani audytorzy oraz inżynierowie danych i bezpieczeństwa. Systemy danych i oprogramowanie zbudowaliśmy dla ponad 10 klientów z UE (stan na wrzesień 2026). Poniżej certyfikaty osób z naszego zespołu. Kto z nich pracuje przy Waszym projekcie, pokazujemy przy ustalaniu zakresu.
Certyfikaty w zespole
- CISA (Certified Information Systems Auditor)ISACA
- IODO (inspektor ochrony danych osobowych)
- CompTIA Security+CompTIA
- ITILAXELOS / PeopleCert
- REQBRequirements Engineering Qualifications Board
- SAFeScaled Agile
- ISTQBInternational Software Testing Qualifications Board
- Databricks
- Snowflake
- Azure
- AWS
- SQL Server
- Hadoop
- dbt
- Airflow
- Prefect
Z bloga
Dane, bezpieczeństwo, zgodność i AI
Piszemy tak, jak pracujemy: konkretnie, z datami i źródłami. Tu najnowsze wpisy z czterech głównych tematów.
// FAQ
Pytania, które słyszymy najczęściej
Od czego zacząć, jeśli nie wiemy, czy podlegamy KSC?
Od sprawdzenia sektora i progów wielkości. Robimy to na jednej rozmowie, a wynik dostajecie na piśmie. Termin samorejestracji w wykazie podmiotów kluczowych i ważnych mija 3 października 2026, a organ może też wpisać firmę z urzędu (stan na 24 września 2026).
Jeśli podlegacie, zaczynamy od analizy luk wobec KSC: 5 tygodni, stały zakres. Szczegóły: KSC i NIS2.
Które przepisy obowiązują w produkcji, logistyce, energetyce, finansach i telekomunikacji, pokazujemy na stronach branżowych.
Ile trwa i ile kosztuje pierwszy krok?
Od 4 do 6 tygodni, zależnie od obszaru. Cenę podajemy przed startem, razem z pisemnym zakresem i terminem, więc na fakturze nie ma niespodzianek. Widełki podajemy już na pierwszej rozmowie, gdy wiemy, o jaki system albo reżim chodzi.
Czy przeprowadzacie formalny audyt KSC?
Nie. Przygotowujemy do audytu KSC, wdrażamy kontrole i prowadzimy stałą obsługę. Formalny audyt z art. 15 ustawy o KSC przeprowadza akredytowana jednostka oceniająca zgodność, co najmniej dwóch audytorów z wymaganymi kwalifikacjami albo CSIRT sektorowy.
Audytor musi być niezależny od tych, którzy wdrażali u Was kontrole (art. 15 ust. 2a). Powiemy, kto może Was audytować, a kto nie. Stan na 24 września 2026.
Czy nasze dane opuszczają firmę?
Nie muszą. FutureCode Evidence Box działa w Waszej sieci, bez dostępu do internetu, a aktualizacje dostaje z nośnika. Dane osobowe, np. PESEL i NIP, są maskowane przed zapisem, a każde zlecenie ma osobny klucz szyfrowania.
Danych klientów nie wklejamy do publicznych narzędzi AI. Nasze zasady opisujemy na stronie Jak używamy AI.
Czy pracujecie z firmami spoza Polski?
Tak. Pracujemy dla firm z Polski, krajów DACH i reszty Unii Europejskiej. W grupach z zakładami w kilku krajach układamy obowiązki z polskiej ustawy o KSC i niemieckiego BSIG w jednym planie, bo oba akty wdrażają tę samą dyrektywę NIS2.
Powiedzcie, co Was blokuje.
30 minut z osobą, która poprowadzi projekt. Rozmawiamy o Waszym systemie albo regulacji, bez prezentacji sprzedażowej.
Umów 30 minut rozmowy (otwiera się w nowej karcie)Wolicie napisać?
Opiszcie system albo regulację, która Was dotyczy. Odpowiadamy w ciągu jednego dnia roboczego, z pytaniami o zakres i propozycją pierwszego kroku.
Napisz do nas