

OT · ICS · IEC 62443
IEC 62443: cyberbezpieczeństwo OT w zakładach i energetyce
Sieć produkcyjna zwykle rośnie latami: sterowniki widoczne z sieci biurowej, zdalny dostęp integratora, stacje inżynierskie bez aktualizacji. Porządkujemy ją według IEC 62443, od stref i kanałów po wymagania w umowach z dostawcami. Na działającej instalacji pracujemy wyłącznie pasywnie, więc produkcja nie staje.
// W skrócie
Czym jest IEC 62443
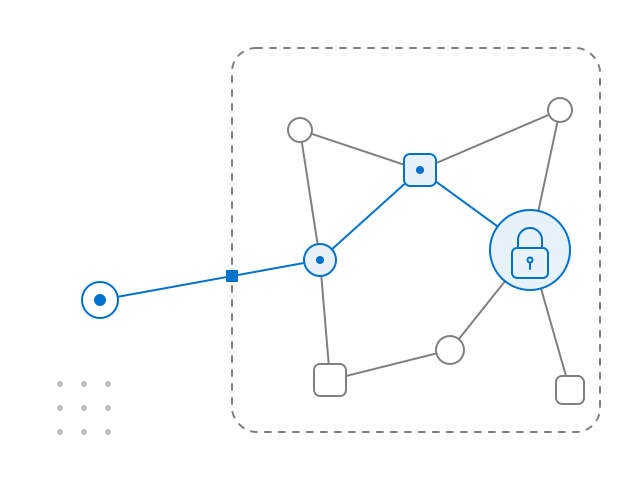
IEC 62443 to seria norm o bezpieczeństwie przemysłowych systemów automatyki i sterowania (IACS). Dzieli instalację na strefy i kanały komunikacji, każdej strefie przypisuje docelowy poziom bezpieczeństwa i opisuje wymagania dla właściciela instalacji, integratorów oraz producentów komponentów. Pracujemy z zakładami produkcyjnymi i firmami energetycznymi, które muszą pokazać te zabezpieczenia audytorowi, klientowi albo nadzorowi.
Zaczynamy od jednej linii albo jednego obiektu, nie od całej grupy zakładów. Oceniamy i przygotowujemy do certyfikacji, ale certyfikatów nie wydajemy: robią to akredytowane jednostki certyfikujące.
// Co robimy
Od modelu stref do zapisów w umowach z dostawcami
Seria IEC 62443 ma wiele części, od terminologii po wymagania dla komponentów. Korzystamy z tych, które odpowiadają na pytania właściciela instalacji: gdzie jest ryzyko, czego brakuje i czego wymagać od dostawców.
01IEC 62443-3-2
Strefy, kanały i docelowy poziom bezpieczeństwa
Dzielimy instalację na strefy o podobnym ryzyku i kanały komunikacji między nimi. Dla każdej strefy i każdego kanału szacujemy ryzyko i ustalamy docelowy poziom bezpieczeństwa (SL-T).
02IEC 62443-3-3
Luki wobec wymagań systemowych
Porównujemy zabezpieczenia w strefie z wymaganiami systemowymi normy, pogrupowanymi w siedem wymagań podstawowych. Wynik to lista luk dla każdej strefy, a nie jedna ogólna ocena zakładu.
03IEC 62443-2-1
Program bezpieczeństwa właściciela instalacji
Role, zarządzanie zmianą, kopie konfiguracji sterowników, zdalny dostęp i reagowanie na incydenty w OT, powiązane z SZBI, który już macie dla IT.
04IEC 62443-2-4, 4-1 i 4-2
Wymagania dla integratorów i producentów
Przekładamy normy na zapisy w zapytaniach ofertowych i umowach: jak integrator obsługuje zdalny dostęp i poprawki (2-4), jak producent prowadzi bezpieczny cykl rozwoju produktu (4-1) i jakie wymagania techniczne spełniają komponenty (4-2).
05Ocena pasywna
Ocena instalacji bez ryzyka dla produkcji
Przegląd architektury i konfiguracji, zapis ruchu z portu lustrzanego (SPAN), analiza dokumentacji i obchód obiektu. Żadnego aktywnego skanowania działających sterowników.
06Maszyny i produkty
Rozporządzenie maszynowe i CRA
Producenci maszyn od 20 stycznia 2027 odpowiadają za zabezpieczenie przed uszkodzeniem (załącznik III pkt 1.1.9) i odporność układów sterowania na próby ataku (pkt 1.2.1). Dla produktów z oprogramowaniem dochodzi Cyber Resilience Act.
// Terminy
Trzy terminy, które dotyczą OT
Maszyny
Rozporządzenie maszynowe (UE) 2023/1230
Zabezpieczenie przed uszkodzeniem oraz bezpieczeństwo i niezawodność układów sterowania, także wobec prób ataku.
Rozporządzenie 2023/1230 (otwiera się w nowej karcie)KSC
Obowiązki z rozdziału 3 ustawy o KSC
SZBI obejmuje system informacyjny, którym świadczycie usługę. W zakładzie i w energetyce zwykle należy do niego także sieć sterowania.
KSC i NIS2CRA
Pełne stosowanie Cyber Resilience Act
Wymagania dla produktów z elementami cyfrowymi, w tym sterowników i oprogramowania przemysłowego.
Cyber Resilience Act
Stan na . Źródła: rozporządzenie (UE) 2023/1230 z sprostowaniem daty stosowania, Dz.U. 2026 poz. 252, rozporządzenie (UE) 2024/2847.
Pierwszy krok: jedna linia albo jeden obiekt w 6 tygodni
Inwentaryzacja i architektura
Sterowniki, panele operatorskie, stacje inżynierskie, serwery SCADA, połączenia z IT i zdalny dostęp dostawców, zebrane z dokumentacji, konfiguracji i obchodu.
Model stref i kanałów
Strefy, kanały i docelowy poziom bezpieczeństwa dla każdej strefy, uzgodnione z utrzymaniem ruchu, automatykami i IT.
Pasywny zapis ruchu
Kilka dni ruchu z portu lustrzanego porównujemy z modelem. Widać, które urządzenia naprawdę się komunikują i przez które kanały.
Luki i wymagania dla dostawców
Lista luk dla każdej strefy, z priorytetem i właścicielem, oraz zapisy do zapytań ofertowych i umów z integratorami.
Na koniec: model stref i kanałów z docelowymi poziomami bezpieczeństwa i listą luk dla jednej linii albo obiektu
Stały zakres i termin ustalamy na piśmie przed startem. Zamów pierwszy krok
// Zakres
Co robimy, a czego nie robimy
Na instalacji, która produkuje albo dostarcza energię, pierwszeństwo ma ciągłość procesu. Dlatego granice ustalamy przed wejściem na obiekt.
Robimy
- Model stref i kanałów z docelowymi poziomami bezpieczeństwa
- Analizę luk wobec IEC 62443-3-3 i 2-1
- Pasywną ocenę instalacji: architektura, konfiguracja, zapis ruchu z portu lustrzanego
- Wymagania dla integratorów i producentów do zapytań ofertowych i umów
- Powiązanie OT z SZBI i obowiązkami z ustawy o KSC
Nie robimy
- Aktywnego skanowania ani testów penetracyjnych działającej instalacji OT
- Certyfikacji IEC 62443, np. procesu rozwoju według 4-1 albo komponentu według 4-2: certyfikaty wydają akredytowane jednostki certyfikujące
- Zmian w konfiguracji sterowników bez Waszego zespołu utrzymania ruchu
- Sprzedaży zapór i sond przemysłowych
Testy aktywne prowadzimy tylko na kopii testowej albo stanowisku laboratoryjnym, po podpisaniu zasad testu (RoE). Systemy IT, które łączą się z OT, sprawdzamy w ramach testów penetracyjnych.
// Czytajcie dalej
Powiązane tematy i usługi
Więcej o segmentacji, dostępie i ryzyku piszemy na blogu:
// FAQ
Pytania o IEC 62443 i OT
Czy możecie przeskanować naszą sieć OT?
Nie na działającej instalacji. Nawet zwykłe skanowanie portów bywa za dużym obciążeniem dla starszych sterowników i paneli operatorskich. Pracujemy pasywnie: na konfiguracjach, dokumentacji i zapisie ruchu z portu lustrzanego. Jeśli potrzebny jest test aktywny, robimy go na kopii testowej albo stanowisku laboratoryjnym, po podpisaniu zasad testu.
Czym są strefy i kanały?
Strefa to grupa urządzeń i systemów o podobnym ryzyku i podobnych wymaganiach, na przykład sterowniki jednej linii. Kanał to droga komunikacji między strefami, na przykład połączenie z serwerem historii procesu albo zdalny dostęp integratora. Każda strefa i każdy kanał dostaje docelowy poziom bezpieczeństwa, a zabezpieczenia dobiera się do niego (IEC 62443-3-2).
Czy IEC 62443 jest obowiązkowa?
Sama norma nie jest przepisem. Ustawa o KSC wymaga jednak SZBI dla systemów, którymi świadczycie usługę, a rozporządzenie maszynowe od 20 stycznia 2027 wymaga zabezpieczenia maszyn przed uszkodzeniem i odporności układów sterowania na próby ataku. IEC 62443 daje wspólny język, w którym opiszecie i sprawdzicie te zabezpieczenia. Rozporządzenie z 2018 r. o certyfikatach audytorów KSC wymienia też certyfikat ISA/IEC 62443 Expert (stan na 24 września 2026).
Czy wystawiacie certyfikat IEC 62443?
Nie. Certyfikaty IEC 62443, na przykład dla procesu bezpiecznego rozwoju produktu (4-1) albo dla komponentu (4-2), wydają akredytowane jednostki certyfikujące, np. w systemie IECEE albo w programie ISASecure. My robimy ocenę i przygotowanie: model stref, analizę luk, dokumentację programu bezpieczeństwa i dowody wdrożonych zabezpieczeń.
Budujemy maszyny. Od czego zacząć przed 20 stycznia 2027?
Od listy oprogramowania i danych, które decydują o bezpieczeństwie maszyny, i od tego, jak maszyna rejestruje ingerencję w nie (załącznik III pkt 1.1.9). Potem sprawdzamy, jak układ sterowania znosi próby ataku (pkt 1.2.1). IEC 62443-4-1 i 4-2 pomagają uporządkować proces rozwoju i wymagania dla komponentów. Jeśli maszyna ma oprogramowanie, sprawdźcie też obowiązki z CRA.
Kogo potrzebujecie po naszej stronie?
Osobę z utrzymania ruchu albo automatyki, która zna instalację, osobę z IT odpowiedzialną za połączenia z siecią biurową i kogoś, kto decyduje o umowach z integratorami. Najwięcej ich czasu zajmują obchód obiektu i warsztat o strefach.
Zacznijmy od jednej linii albo jednego obiektu
Wskażcie instalację, od której chcecie zacząć. Odpowiadamy w ciągu jednego dnia roboczego, z pytaniami o architekturę i dostawców.
Zamów pierwszy krokWolicie najpierw porozmawiać?
30 minut o Waszej sieci OT, bez prezentacji sprzedażowej.
Umów 30 minut rozmowy (otwiera się w nowej karcie)