

Branże · Finanse, ubezpieczenia, SaaS
DORA w finansach, ubezpieczeniach i u dostawców SaaS
DORA stosuje się od 17 stycznia 2025 do banków, zakładów ubezpieczeń, instytucji płatniczych, firm inwestycyjnych i kilkunastu innych rodzajów podmiotów finansowych. Dostawca SaaS nie jest podmiotem finansowym, ale DORA dociera do niego przez umowę. Pomagamy obu stronom pokazać to samo: kto za co odpowiada i gdzie jest dowód.
// W skrócie
DORA w jednym akapicie
Rozporządzenie (UE) 2022/2554 obejmuje 20 rodzajów podmiotów finansowych, od instytucji kredytowych po pośredników ubezpieczeniowych, z wyłączeniem m.in. mikro, małych i średnich pośredników. Wymaga ram zarządzania ryzykiem ICT, zgłaszania poważnych incydentów, programu testów i zarządzania ryzykiem dostawców ICT z rejestrem informacji. W Polsce właściwym organem jest KNF.
Stan na 24 września 2026. Źródła: rozporządzenie (UE) 2022/2554, art. 2 i 64; Dz.U. 2026 poz. 252, art. 2 pkt 14a ustawy o KSC.
DORA i KSC: co obowiązuje kogo
| Kto | DORA | Ustawa o KSC |
|---|---|---|
| Bank albo podmiot infrastruktury rynków finansowych z załącznika nr 1 | Tak | Tak, ale przepisy o SZBI i zgłaszaniu poważnych incydentów zastępuje DORA. Zostaje m.in. wpis do wykazu, a odpowiednio stosuje się przepisy o odpowiedzialności kierownika, corocznym szkoleniu i informacji z KRK (art. 8i) |
| Zakład ubezpieczeń, instytucja płatnicza i inne podmioty finansowe, których nie ma w załącznikach ustawy | Tak, z wyjątkami z art. 2 ust. 3 DORA | Tylko obowiązki wynikające z decyzji o dostawcy wysokiego ryzyka i z polecenia zabezpieczającego (art. 67k). Podmioty z art. 16 DORA są z nich zwolnione |
| Dostawca SaaS, chmury albo usług zarządzanych dla finansów | Nie jako podmiot finansowy. Wymagania przychodzą przez umowę (art. 30), a europejskie urzędy nadzoru mogą uznać go za kluczowego dostawcę (art. 31) | Możliwe jako dostawca chmury obliczeniowej albo usług zarządzanych z załącznika nr 1, jeśli Polska jest głównym miejscem działalności (art. 5a ust. 3) |
Źródła: DORA, Dz.U. 2026 poz. 252.
// Rejestr informacji
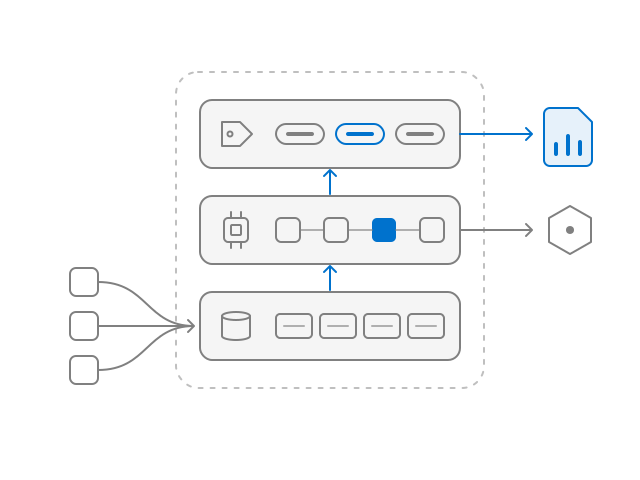
Rejestr informacji: z danych, nie z arkusza
Podmiot finansowy prowadzi rejestr wszystkich umów o usługi ICT, osobno oznacza usługi wspierające funkcje krytyczne lub istotne i co roku raportuje go organowi nadzoru (art. 28 ust. 3). W cyklu 2026 raportowano stan na 31 grudnia 2025, a w Polsce dane zbierała KNF. Kolejny cykl najpewniej obejmie stan na 31 grudnia 2026; datę potwierdzi KNF.
- Rejestr budujemy z danych o umowach, dostawcach i funkcjach, z właścicielem każdej pozycji
- Kontrole jakości sprawdzają dane przed wysyłką, a nie po odrzuceniu pliku
- Kolejny rok jest aktualizacją danych, a nie przepisywaniem arkusza
Stan na 24 września 2026. Źródło: KNF.
Testy odporności: co DORA wymaga, a co nie
Co najmniej raz w roku (art. 24 ust. 6)
Podmiot finansowy inny niż mikroprzedsiębiorstwo testuje wszystkie systemy i aplikacje ICT wspierające funkcje krytyczne lub istotne co najmniej raz w roku.
Niezależni testerzy (art. 24 ust. 4)
Testy prowadzą niezależne strony, wewnętrzne albo zewnętrzne. Przy testerze wewnętrznym trzeba unikać konfliktu interesów.
Różne rodzaje testów (art. 25)
Skany podatności, analiza komponentów open source, przegląd kodu źródłowego, testy scenariuszowe, testy wydajności i testy penetracyjne, dobrane do ryzyka.
Poprawki i ich weryfikacja (art. 24 ust. 5)
Procedury nadawania priorytetów i usuwania ustaleń oraz sprawdzenie, że luka została naprawdę zamknięta.
TLPT tylko dla wskazanych podmiotów (art. 26)
Testy penetracyjne na podstawie analizy zagrożeń, prowadzone na systemach produkcyjnych co najmniej co 3 lata, dotyczą tylko podmiotów wskazanych przez organ nadzoru. Zwykły test penetracyjny ich nie zastępuje.
Nie prowadzimy TLPT ani TIBER
Robimy testy penetracyjne w ramach programu testów z art. 25 i sprawdzamy poprawki. Zakres ustalamy według funkcji krytycznych lub istotnych, a nie według listy adresów IP. Szczegóły: testy penetracyjne.
// Dostawcy SaaS
Dostawca SaaS dla finansów: co trafi do Waszej umowy
Umowa o usługi ICT z podmiotem finansowym musi zawierać elementy z art. 30 DORA. Klient zapyta, jak je spełniacie, a przy funkcjach krytycznych lub istotnych poprosi o dowody.
Każda umowa (art. 30 ust. 2)
- Opis usług i warunki podwykonawstwa
- Lokalizacje świadczenia usług i przetwarzania danych, z uprzedzeniem o zmianie
- Dostęp do danych, ich odzyskanie i zwrot po zakończeniu umowy
- Pomoc przy incydencie bez dodatkowej opłaty albo po cenie ustalonej z góry
- Współpraca z organami nadzoru
Funkcje krytyczne lub istotne (art. 30 ust. 3)
- Mierzalne poziomy usług
- Plany ciągłości działania, które testujecie
- Udział w TLPT klienta
- Prawo dostępu, inspekcji i audytu
- Strategia wyjścia z okresem przejściowym
Jak się przygotować
- Raport z testu penetracyjnego i weryfikacji poprawek
- Plan ciągłości działania z wynikiem testu
- Lista podwykonawców i lokalizacji danych
- Biblioteka odpowiedzi na ankiety klientów z dowodami
NIS2 zalicza SaaS do modeli usług chmurowych (motyw 33). Jeśli Wasza usługa spełnia definicję dostawcy chmury obliczeniowej z art. 2 pkt 4e ustawy o KSC, a Polska jest głównym miejscem działalności, ustawa może Was objąć niezależnie od DORA. Stosujecie wtedy środki z rozporządzenia wykonawczego (UE) 2024/2690 (art. 8b ust. 1). Stan na 24 września 2026.
// Jak pomagamy
Usługi, które pasują do finansów i SaaS
01Rejestr
Rejestr informacji DORA z danych
Model danych rejestru powiązany z umowami, dostawcami i funkcjami, z kontrolami jakości i właścicielami.
Platformy danychPierwszy krok, 6 tygodni
Rejestr z danych o umowach
- Model danych rejestru i mapa źródeł
- Kontrole jakości przed wysyłką
- Właściciel każdej pozycji
Kluczowy rezultat: rejestr generowany z danych źródłowych, gotowy na kolejny cykl
02Testy
Testy penetracyjne funkcji krytycznych
Aplikacje, API i chmura, na których opierają się funkcje krytyczne lub istotne. Raport z dowodem do każdego ustalenia.
Testy penetracyjne03Dostawcy ICT
Pakiet dowodów dla klienta z sektora finansowego
Dla dostawców SaaS: odpowiedzi na ankiety i wymagania z art. 30 połączone z dowodami, zanim zapyta o nie klient.
DORA04Ciągłość
Ciągłość działania ICT
Plany ciągłości i odtworzenia, testy odtworzenia i scenariusze awarii dostawcy, z wynikami dla organu nadzoru albo klienta.
Ciągłość działania
// Zakres
Co robimy, a czego nie robimy
Zakres i termin ustalamy na piśmie przed startem.
Robimy
- Analizę luk wobec DORA w jednym obszarze: ryzyko ICT, incydenty, testy albo dostawcy
- Rejestr informacji budowany z danych, z kontrolami jakości
- Testy penetracyjne systemów wspierających funkcje krytyczne lub istotne
- Pakiet dowodów dla dostawcy ICT pod wymagania z art. 30
Nie robimy
- Testów TLPT ani TIBER
- Odsprzedaży licencji narzędzi GRC
- Rocznego programu na slajdach bez pierwszego działającego kroku
FutureCode Evidence Box zaprojektowaliśmy między innymi dla finansów i SaaS: działa w Waszej sieci bez dostępu do internetu, a każdy dowód ma skrót i znacznik czasu.
// FAQ
Pytania o DORA
Czy DORA obejmuje małego pośrednika ubezpieczeniowego?
Nie. Pośrednicy ubezpieczeniowi, reasekuracyjni i pośrednicy oferujący ubezpieczenia uzupełniające, którzy są mikro, małymi albo średnimi przedsiębiorstwami, są wyłączeni (art. 2 ust. 3 lit. e). Wyłączone są też mniejsze zakłady ubezpieczeń, o których mowa w art. 4 dyrektywy Wypłacalność II (art. 2 ust. 3 lit. b).
Jesteśmy dostawcą SaaS dla banku. Czy obejmuje nas DORA?
Nie jako podmiot finansowy. Jesteście zewnętrznym dostawcą usług ICT, więc wymagania przychodzą przez umowę z art. 30, a przy funkcjach krytycznych lub istotnych także prawo audytu i udział w TLPT banku. Europejskie urzędy nadzoru mogą też uznać dostawcę za kluczowego (art. 31). Niezależnie od DORA sprawdźcie, czy nie obejmuje Was ustawa o KSC jako dostawcę chmury obliczeniowej.
Bank podlega DORA i KSC. Które przepisy stosuje?
Zarządzanie ryzykiem ICT i zgłaszanie poważnych incydentów według DORA. Z ustawy o KSC zostaje m.in. wpis do wykazu podmiotów kluczowych i ważnych. Odpowiednio stosuje się też przepisy o odpowiedzialności kierownika, corocznym szkoleniu i informacji z KRK dla osób realizujących zadania z art. 8 i 11 (art. 8i). Stan na 24 września 2026.
Kiedy kolejny rejestr informacji?
W cyklu 2026 raportowano stan na 31 grudnia 2025 (termin europejskich urzędów nadzoru: 31 marca 2026), a dane zbierała KNF. Kolejny cykl najpewniej obejmie stan na 31 grudnia 2026. Dokładne terminy potwierdzi KNF, więc zaplanujcie pracę na dane z końca roku.
Czy test penetracyjny wystarczy za TLPT?
Nie. TLPT z art. 26 to test oparty na analizie zagrożeń, prowadzony na systemach produkcyjnych i obowiązkowy dla podmiotów wskazanych przez organ nadzoru, co najmniej co 3 lata. Zwykły test penetracyjny jest częścią programu testów z art. 25 i przygotowuje do TLPT, ale go nie zastępuje.
Z bloga: chmura i bezpieczeństwo danych
Zacznijmy od jednego obszaru DORA
W 30 minut ustalimy, który obszar DORA ma dziś najwięcej luk w dowodach: rejestr, testy, incydenty czy dostawcy.
Umów 30 minut rozmowyJesteście dostawcą SaaS?
Prześlijcie ankietę albo wymagania od klienta z sektora finansowego. Odeślemy zakres i termin pierwszego kroku. Odpowiadamy w ciągu jednego dnia roboczego.
Zamów pierwszy krok