

DORA · Podmioty finansowe · Dostawcy ICT
Wdrożenie DORA: rejestr informacji, incydenty i testy odporności
DORA stosuje się od 17 stycznia 2025 i nadzór coraz rzadziej pyta o samą politykę. Pyta o rejestr umów z dostawcami ICT, wyniki testów i czas zgłoszenia incydentu. Pomagamy podmiotom finansowym i ich dostawcom ICT zamknąć luki tak, żeby każdą odpowiedź dało się pokazać w danych i logach.
// W skrócie
DORA to operacyjna odporność cyfrowa sektora finansowego
DORA, czyli rozporządzenie (UE) 2022/2554, stosuje się od 17 stycznia 2025 do banków, zakładów ubezpieczeń, firm inwestycyjnych, instytucji płatniczych i innych podmiotów finansowych. Wymaga ram zarządzania ryzykiem ICT, zgłaszania poważnych incydentów, programu testów odporności i rejestru umów z dostawcami ICT. Dostawcy ICT odczuwają DORA przez umowy i ankiety od klientów finansowych.
// Co robimy
Pięć obszarów DORA, każdy z dowodem w systemie
Zaczynamy od obszaru, o który nadzór albo klient pyta najpierw. Zwykle jest to rejestr informacji albo ścieżka zgłaszania incydentów.
01Ryzyko ICT
Ramy zarządzania ryzykiem ICT i rola zarządu
Organ zarządzający określa, zatwierdza i nadzoruje ramy zarządzania ryzykiem ICT i odpowiada za ich wdrożenie (art. 5 ust. 2), a jego członkowie regularnie się szkolą (art. 5 ust. 4).
- Mapa krytycznych lub istotnych funkcji i systemów, które je wspierają
- Role, polityki i przeglądy kontroli z datami zatwierdzenia
- Udokumentowane szkolenie zarządu z ryzyka ICT
02Incydenty
Klasyfikacja i zgłaszanie poważnych incydentów
Zgłoszenie wstępne w ciągu 4 godzin od uznania incydentu za poważny i nie później niż 24 godziny od jego wykrycia. Raport pośredni w ciągu 72 godzin od zgłoszenia wstępnego, raport końcowy najpóźniej miesiąc po ostatnim raporcie pośrednim.
- Kryteria klasyfikacji przełożone na dane z monitoringu
- Jasna decyzja, kto uznaje incydent za poważny
- Ćwiczenie jednego scenariusza z pomiarem czasu
03Testy
Program testów operacyjnej odporności cyfrowej
Podmioty inne niż mikroprzedsiębiorstwa co najmniej raz w roku testują systemy wspierające krytyczne lub istotne funkcje, a testy prowadzą niezależne strony (art. 24). Robimy testy penetracyjne, przeglądy kodu, testy scenariuszowe i testy odtworzenia.
- Plan testów na 12 miesięcy według krytyczności
- Raport z dowodami i retest poprawek
- Wyniki powiązane z rejestrem ryzyk
04Ciągłość ICT
Ciągłość działania w zakresie ICT
Polityka ciągłości ICT, analiza wpływu na biznes (BIA) i plany odtworzenia testowane co najmniej raz w roku oraz po istotnej zmianie systemów (art. 11 i 12).
- BIA dla krytycznych lub istotnych funkcji
- Scenariusz cyberataku i przełączenie na zapas
- Zapis przebiegu testu jako dowód dla nadzoru
05Dostawcy ICT
Rejestr informacji budowany z danych
Rejestr obejmuje wszystkie ustalenia umowne o usługi ICT od zewnętrznych dostawców (art. 28 ust. 3), według wzoru z rozporządzenia wykonawczego (UE) 2024/2956. W Polsce trafia do KNF na formularzu SPR-PF-18.
- Dane z umów, faktur i rejestru systemów zamiast ręcznego arkusza
- Właściciel każdej pozycji i każdej funkcji
- Kontrole jakości danych przed wysyłką
// Terminy
Daty, które wyznaczają rytm pracy nad DORA
DORA
DORA stosuje się od tej daty
Rozporządzenie (UE) 2022/2554 stosuje się bezpośrednio we wszystkich państwach członkowskich (art. 64).
EUR-Lex (otwiera się w nowej karcie)Rejestr
Stan umów do kolejnego rejestru informacji
Od 2026 rejestr pokazuje umowy według stanu na 31 grudnia poprzedniego roku.
KNF (otwiera się w nowej karcie)ESA
Rejestry trafiają do europejskich urzędów nadzoru
Krajowy nadzór przekazuje rejestry co roku do 31 marca. Termin przekazania rejestru do KNF podaje KNF.
BaFin, FAQ (otwiera się w nowej karcie)
Stan na . Źródła: rozporządzenie (UE) 2022/2554 (DORA), rozporządzenie delegowane (UE) 2025/301, rozporządzenie wykonawcze (UE) 2024/2956, KNF, BaFin.
// Dla dostawców ICT
Klient finansowy wpisał Was do rejestru. Co teraz?
DORA wiąże podmiot finansowy, ale jego ryzyko ICT to w dużej części Wasza usługa. Dlatego pytania przychodzą do Was: w ankietach, w negocjacjach umowy i przy każdym przeglądzie dostawców.
- Odpowiedzi na ankiety z dowodami: konfiguracją, logiem, wynikiem testu, a nie deklaracją
- Plan ciągłości Waszej usługi, sprawdzony na odtworzeniu
- Ścieżka powiadamiania klienta o incydencie, zanim klient będzie musiał zgłosić go do nadzoru
- Dane o Waszej usłudze i podwykonawcach, które klient wpisze do rejestru
Pierwszy krok: analiza luk wobec DORA i rejestr z danych w 5 tygodni
Analiza luk w pięciu obszarach
Ryzyko ICT, incydenty, testy, ciągłość ICT i dostawcy ICT dla jednego podmiotu, z priorytetami i właścicielami.
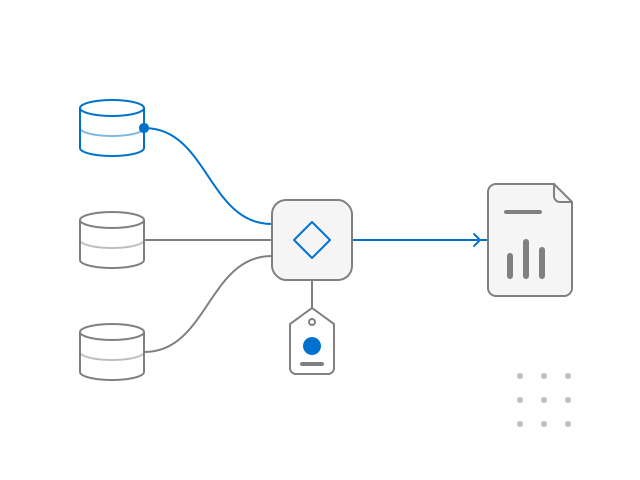
Rejestr informacji z danych
Bieżące umowy z dostawcami ICT zebrane z umów, faktur i rejestru systemów, z listą braków do uzupełnienia.
Próba klasyfikacji incydentu
Jeden scenariusz od wykrycia do zgłoszenia wstępnego, z pomiarem czasu względem progów 4 i 24 godzin.
Na koniec: rejestr z właścicielami pozycji i plan zamknięcia luk na 90 dni
Stały zakres i termin ustalamy na piśmie przed startem. Zamów pierwszy krok
// Zakres
Co robimy, a czego nie robimy
Robimy
- Analizę luk wobec DORA dla podmiotu finansowego albo dostawcy ICT
- Rejestr informacji budowany z danych, z właścicielem każdej pozycji
- Klasyfikację incydentów i ćwiczenie ścieżki zgłoszeń
- Testy penetracyjne, przeglądy kodu, testy scenariuszowe i testy odtworzenia
- Odpowiedzi dostawcy ICT na ankiety klientów finansowych, oparte na dowodach
Nie robimy
- Testów TLPT ani etykiety TLPT na zwykłym teście penetracyjnym
- Rejestru przepisanego ręcznie do arkusza, bez źródła danych
- Deklaracji „jesteście zgodni z DORA” na podstawie samej ankiety
- Odsprzedaży narzędzi GRC i licencji
Jeśli potrzebujecie wyłącznie wypełnionego szablonu rejestru, powiemy na pierwszej rozmowie, że nie jesteśmy właściwym wyborem.
// Czytajcie dalej
Powiązane tematy i usługi
Więcej o ryzyku technologicznym i zgodności piszemy na blogu:
- Zarządzanie ryzykiem technologicznym a strategia biznesowa
- Procesy IT oparte na bezpieczeństwie: zgodność i ochrona danych
- Audyt chmury: bezpieczeństwo, koszty i zgodność
DORA to jeden z reżimów, którymi zajmujemy się w ramach zgodności i audytu.
// FAQ
Pytania o wdrożenie DORA
Czy DORA dotyczy nas jako dostawcy ICT?
Obowiązki z DORA ciążą na podmiotach finansowych. Jeśli świadczycie im usługi ICT, trafiacie do ich rejestru informacji, a wymagania przychodzą przez umowę, ankiety i pytania o testy, incydenty i ciągłość działania. Warto mieć odpowiedzi z dowodami, zanim klient o nie poprosi.
Jak szybko trzeba zgłosić poważny incydent?
Zgłoszenie wstępne składa się w ciągu 4 godzin od uznania incydentu za poważny i nie później niż 24 godziny od chwili, gdy podmiot się o nim dowiedział. Raport pośredni w ciągu 72 godzin od zgłoszenia wstępnego, raport końcowy najpóźniej miesiąc po ostatnim raporcie pośrednim. Tak stanowi rozporządzenie delegowane (UE) 2025/301 (stan na 24 września 2026).
Co zawiera rejestr informacji i kiedy go wysłać?
Wszystkie ustalenia umowne dotyczące usług ICT od zewnętrznych dostawców, według wzoru z rozporządzenia wykonawczego (UE) 2024/2956. Od 2026 rejestr pokazuje stan na 31 grudnia poprzedniego roku, a krajowy nadzór przekazuje go europejskim urzędom nadzoru do 31 marca. W Polsce rejestr zbiera KNF (formularz SPR-PF-18) i to KNF podaje termin dla podmiotów.
Czy przeprowadzacie testy TLPT?
Nie. Testy TLPT (art. 26) dotyczą tylko podmiotów wskazanych przez organy nadzoru. Prowadzimy testy z programu testów odporności (art. 24 i 25): testy penetracyjne, przeglądy kodu, testy scenariuszowe i testy odtworzenia, z raportem i retestem poprawek.
Rejestr już raz wysłaliśmy. Od czego zacząć teraz?
Od źródeł danych. Sprawdzamy, skąd pochodzi każda kolumna rejestru i kto ją aktualizuje. Tam, gdzie dane wpisywano ręcznie, łączymy je z umowami, fakturami i rejestrem systemów, żeby kolejny cykl był aktualizacją, a nie przepisywaniem arkusza.
Ile trwa i ile kosztuje pierwszy krok?
Pierwszy krok trwa 5 tygodni, a zakres i termin ustalamy na piśmie przed startem. Cenę podajemy po pierwszej rozmowie, kiedy wiemy, czy pracujemy z podmiotem finansowym czy z dostawcą ICT, i ile umów obejmuje rejestr.
Zacznijmy od rejestru i najpilniejszej luki
W 30 minut ustalimy, czy działacie jako podmiot finansowy czy dostawca ICT i co wejdzie w pierwszy krok.
Umów 30 minut rozmowyWolicie zacząć od konkretu na piśmie?
Opiszcie sytuację, a odeślemy zakres i termin pierwszego kroku. Odpowiadamy w ciągu jednego dnia roboczego.
Zamów pierwszy krok