

CRA · Rozporządzenie (UE) 2024/2847
Cyber Resilience Act: obowiązki producentów, od zgłoszeń do oznakowania CE
Od 11 września 2026 producenci zgłaszają aktywnie wykorzystywane podatności i poważne incydenty, także dla produktów, które już są w sprzedaży. Produkty wprowadzane do obrotu od 11 grudnia 2027 muszą spełniać zasadnicze wymagania CRA. Ustawiamy ścieżkę zgłoszeń, SBOM, obsługę podatności i drogę do oznakowania CE.
// W skrócie
Kogo dotyczy Cyber Resilience Act
Cyber Resilience Act, czyli rozporządzenie (UE) 2024/2847, dotyczy producentów, importerów i dystrybutorów produktów z elementami cyfrowymi: urządzeń z oprogramowaniem i samego oprogramowania sprzedawanego w UE. Producent odpowiada za bezpieczeństwo produktu przez okres wsparcia, zgłasza podatności i incydenty oraz przechodzi ocenę zgodności przed oznakowaniem CE. Przygotowujemy producentów do tej oceny, ale nie jesteśmy jednostką notyfikowaną.
Stan na 24 września 2026. Źródło: rozporządzenie (UE) 2024/2847.
// Terminy
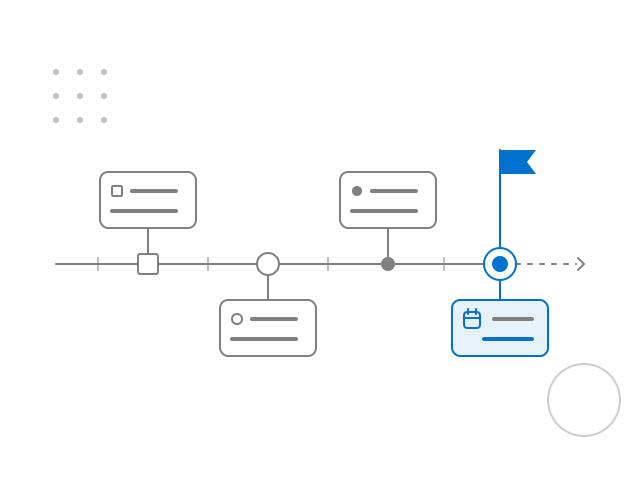
Dwa terminy już minęły, trzeci wyznacza plan prac
CRA
Przepisy o jednostkach notyfikowanych
Rozdział IV (art. 35-51): notyfikacja jednostek, które będą oceniać zgodność produktów ważnych i krytycznych.
CRA
Zgłaszanie podatności i poważnych incydentów
Art. 14 obejmuje także produkty wprowadzone do obrotu przed 11 grudnia 2027 (art. 69 ust. 3). Zgłoszenia trafiają przez platformę ENISA.
ENISA (otwiera się w nowej karcie)CRA
Pełne stosowanie CRA
Zasadnicze wymagania z załącznika I, ocena zgodności, deklaracja zgodności UE i oznakowanie CE dla produktów wprowadzanych do obrotu.
Rozporządzenie 2024/2847 (otwiera się w nowej karcie)
Stan na . Źródła: rozporządzenie (UE) 2024/2847 (art. 14, 69 i 71), ENISA, Komisja Europejska.
// Co robimy
Od klasyfikacji produktu do deklaracji zgodności
Pracujemy z zespołami produktu, rozwoju i wsparcia, bo CRA dotyka wszystkich trzech. Dokumenty powstają z procesu budowania i obsługi zgłoszeń, a nie obok nich.
01Klasyfikacja
Czy i jak CRA obejmuje Wasz produkt
Produkt domyślny, ważny klasy I albo II, albo krytyczny. Od klasy zależy, czy wystarczy wewnętrzna kontrola, czy potrzebna jest jednostka notyfikowana.
02Zgłoszenia (art. 14)
Ścieżka zgłoszeń, przećwiczona przed prawdziwym przypadkiem
Kto rozpoznaje aktywnie wykorzystywaną podatność, kto decyduje i jakie dane trafiają do wczesnego ostrzeżenia w ciągu 24 godzin, zgłoszenia w ciągu 72 godzin i raportu końcowego.
03SBOM
SBOM generowany przy każdym budowaniu
W formacie czytelnym maszynowo, obejmujący co najmniej zależności najwyższego poziomu (załącznik I część II pkt 1) i powiązany z wersją, którą mają klienci. W polskim tekście rozporządzenia to „zestawienie podstawowych materiałów do produkcji oprogramowania”.
04Obsługa podatności
Od zgłoszenia badacza do poprawki u klienta
Polityka skoordynowanego ujawniania podatności, adres do zgłoszeń, ocena, poprawka, bezpieczna dystrybucja aktualizacji i informacja dla użytkowników. Z właścicielem i terminem na każdym etapie.
05Ryzyko i wymagania
Ocena ryzyka i luki wobec załącznika I
Udokumentowana ocena ryzyka cyberbezpieczeństwa produktu (art. 13) i lista luk wobec zasadniczych wymagań. Dla produktów przemysłowych porządkujemy proces rozwoju także według IEC 62443-4-1.
06Ocena zgodności
Dokumentacja techniczna i droga do CE
Dobór procedury oceny zgodności, dokumentacja techniczna i projekt deklaracji zgodności UE. Nie jesteśmy jednostką notyfikowaną: przygotowujemy do oceny, ale jej nie przeprowadzamy. Część produktów ważnych i produkty krytyczne wymagają oceny jednostki notyfikowanej albo certyfikacji w europejskim programie certyfikacji cyberbezpieczeństwa (art. 32).
Pierwszy krok: jedna linia produktów w 5 tygodni
Klasyfikacja produktu
Czy produkt jest w zakresie CRA, do której kategorii należy i jaka procedura oceny zgodności z tego wynika.
Ścieżka zgłoszeń na jednym scenariuszu
Ćwiczenie na przykładzie aktywnie wykorzystywanej podatności: kto ją wykrywa, kto decyduje i co trafia do wczesnego ostrzeżenia w ciągu 24 godzin.
SBOM z procesu budowania
SBOM dla jednej linii produktów generowany w potoku CI i przypisany do wydanej wersji.
Lista luk wobec załącznika I
Braki w wymaganiach i w obsłudze podatności, z priorytetem, właścicielem i terminem przed 11 grudnia 2027.
Na koniec: klasyfikacja produktu, przećwiczona ścieżka zgłoszeń i SBOM dla jednej linii produktów
Stały zakres i termin ustalamy na piśmie przed startem. Zamów pierwszy krok
// Zakres
Co robimy, a czego nie robimy
Robimy
- Klasyfikację produktów i dobór procedury oceny zgodności
- Ścieżkę zgłoszeń podatności i incydentów, razem z ćwiczeniem
- SBOM w potoku CI i proces obsługi podatności
- Ocenę ryzyka cyberbezpieczeństwa i analizę luk wobec załącznika I
- Testy bezpieczeństwa aplikacji i interfejsów produktu
Nie robimy
- Oceny zgodności jako jednostka notyfikowana: nie jesteśmy nią
- Oznakowania CE: deklarację zgodności UE podpisuje producent
- Zgłoszeń do CSIRT i ENISA w imieniu producenta
- Gwarancji zgodności z CRA
Oprogramowanie produktu testujemy według OWASP ASVS. Opis metody znajdziecie na stronie testy OWASP.
// Czytajcie dalej
Powiązane tematy i usługi
Więcej o bezpieczeństwie oprogramowania i procesów piszemy na blogu:
// FAQ
Pytania o Cyber Resilience Act
Czy CRA dotyczy produktów, które już sprzedajemy?
W zakresie zgłoszeń tak: od 11 września 2026 obowiązek z art. 14 obejmuje także produkty wprowadzone do obrotu wcześniej (art. 69 ust. 3). Pozostałe wymagania dotyczą produktów wprowadzanych do obrotu od 11 grudnia 2027, a starszych tylko wtedy, gdy po tej dacie przejdą istotną modyfikację (art. 69 ust. 2). Stan na 24 września 2026.
Co trzeba zgłosić i w jakim czasie?
Aktywnie wykorzystywaną podatność: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin i raport końcowy najpóźniej 14 dni po udostępnieniu poprawki albo środka zaradczego. Poważny incydent mający wpływ na bezpieczeństwo produktu: 24 godziny, 72 godziny i raport końcowy w ciągu miesiąca od zgłoszenia. Zgłoszenia trafiają jednocześnie do CSIRT wyznaczonego na koordynatora i do ENISA.
Co musi zawierać SBOM?
CRA wymaga SBOM w powszechnie stosowanym formacie czytelnym maszynowo, obejmującego co najmniej zależności najwyższego poziomu produktu. Komisja może doprecyzować format i elementy w akcie wykonawczym. Najprościej generować SBOM przy każdym budowaniu i przechowywać go razem z wydaną wersją.
Czy potrzebujemy jednostki notyfikowanej?
Dla większości produktów nie: produkt domyślny może przejść wewnętrzną kontrolę (moduł A), którą przeprowadza sam producent. Ważne produkty klasy I mogą z niej skorzystać tylko wtedy, gdy w pełni stosują normy zharmonizowane, wspólne specyfikacje albo europejski program certyfikacji. Klasa II i produkty krytyczne wymagają jednostki notyfikowanej (moduły B i C albo H) albo europejskiej certyfikacji cyberbezpieczeństwa (art. 32). My nie jesteśmy jednostką notyfikowaną: przygotowujemy dokumentację techniczną i dowody do oceny. Stan na 24 września 2026.
Jak długo musimy wspierać produkt?
Przez okres wsparcia, który ustala producent na podstawie tego, jak długo produkt będzie używany. Co do zasady wynosi on co najmniej 5 lat, chyba że przewidywany czas używania jest krótszy (art. 13 ust. 8). W tym czasie producent obsługuje podatności zgodnie z częścią II załącznika I.
Jakie kary przewiduje CRA?
Za naruszenie zasadniczych wymagań oraz obowiązków z art. 13 i 14 do 15 mln euro albo do 2,5% całkowitego rocznego światowego obrotu, zależnie od tego, która kwota jest wyższa (art. 64 ust. 2). Szczegółowe zasady karania ustalają państwa członkowskie.
Zacznijmy od jednej linii produktów
Wskażcie produkt, który sprzedajecie w UE. Odpowiadamy w ciągu jednego dnia roboczego, z pytaniami o architekturę, proces budowania i obsługę zgłoszeń.
Zamów pierwszy krokWolicie najpierw porozmawiać?
30 minut o tym, czy i jak CRA obejmuje Wasz produkt, bez prezentacji sprzedażowej.
Umów 30 minut rozmowy (otwiera się w nowej karcie)